Platforma Fabrika pro ty, kdo za ni mají ručit
Platforma jen pro vaši firmu, ve vašem vlastním cloudovém účtu. Před každou aplikací jedna vrátnice, přístupy zapsané v kódu a schválené lidmi, nasazování, e-maily i provoz v jedné konzoli. Kód je veřejný, všechno si můžete ověřit.
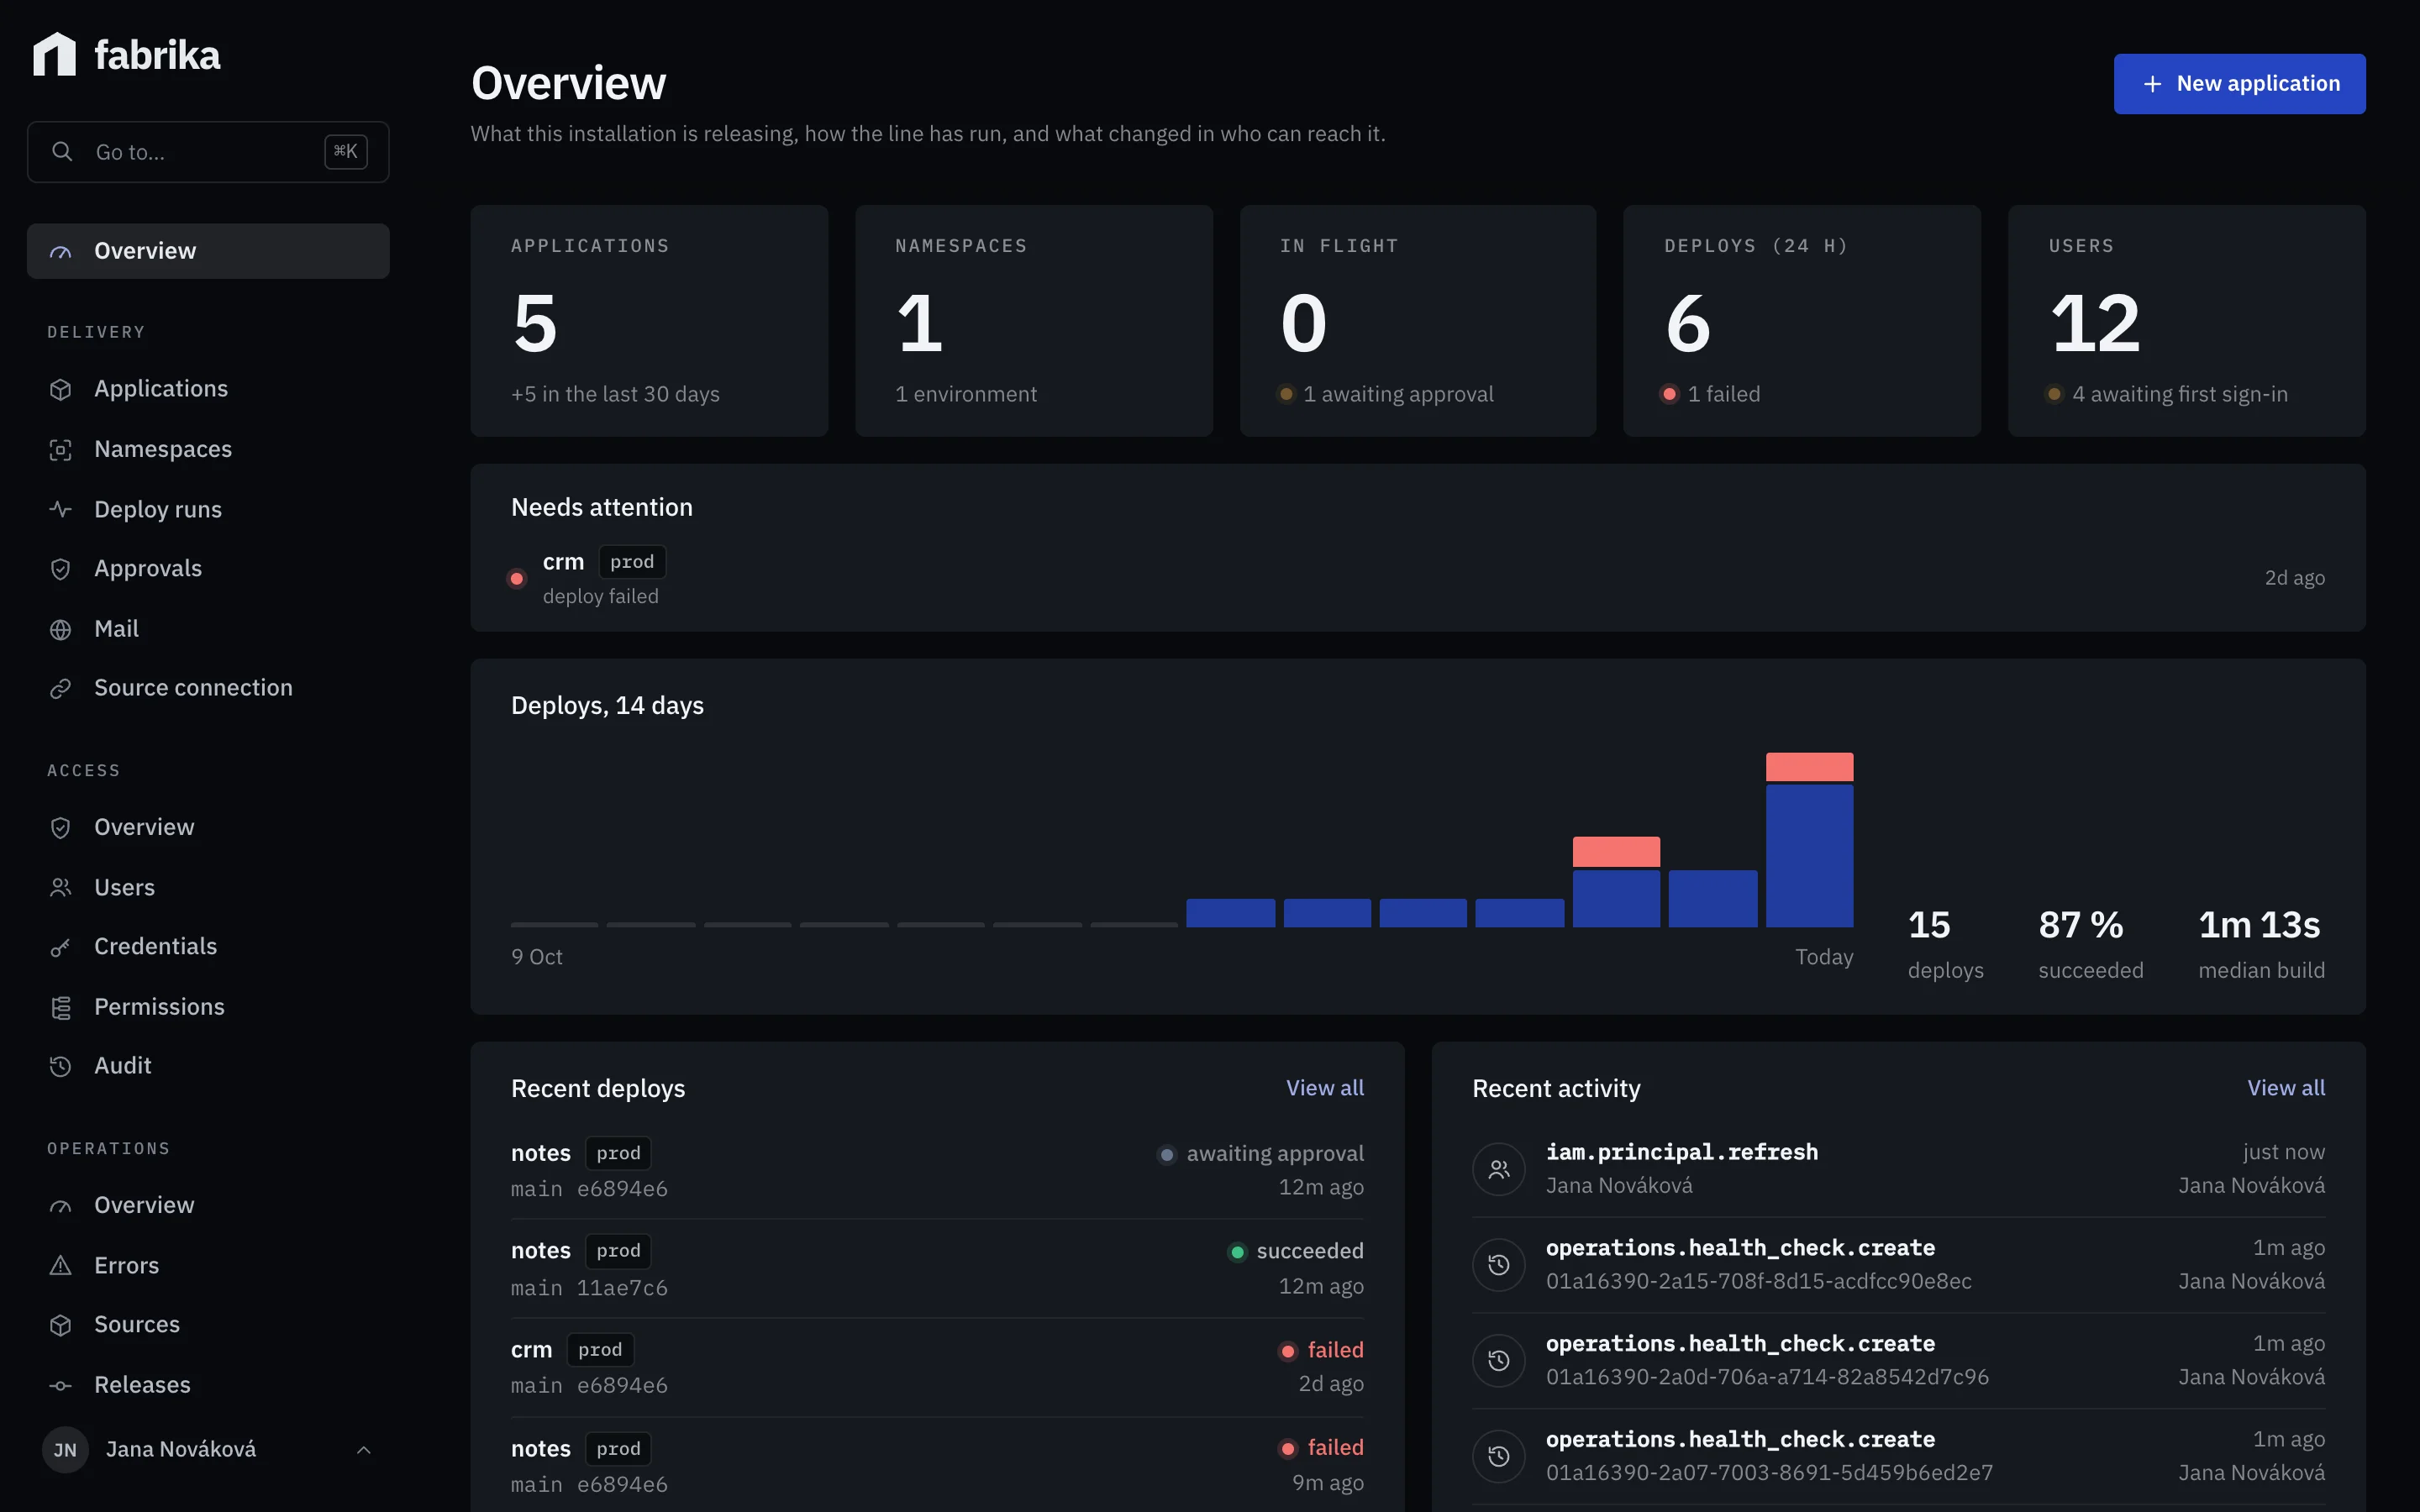
Architektura
Každá firma má vlastní instalaci v cloudovém účtu psaném na firmu. Z internetu se dá dostat jen na proxy.
Zerops
Jediná cesta do aplikace. Caddy a autorizační služba v Bunu, jedna pro každý deployment namespace (aplikace jednoho prostředí).
Bez veřejné adresy.
Služby v Bunu na Alpine, PostgreSQL 18.
Přihlášení přes OIDC i heslem, sessions, role a oprávnění pro každou aplikaci, strojové klíče, audit a log přihlášení, JWKS.
Služba v Bunu, PostgreSQL.
Registr aplikací, prostředí, běhy nasazení, snímky přístupů a schvalování, mailový relay, konzole.
Služba v Bunu, PostgreSQL. Předává zdrojáky aplikací Zerops ke stavbě.
Příjem chyb (protokol Sentry), releasy a source mapy, kontroly dostupnosti, upozornění přes webhook.
Služba v Bunu, vlastní PostgreSQL a bucket.
Cloudflare
Jediná cesta do aplikace. Veřejný proxy Worker pro každé prostředí aplikace, před neveřejným Workerem aplikace.
Bez veřejné adresy.
Workers bez routes a s vypnutým workers.dev, dostupné jen přes svou proxy. Od 0.9 (náhled) běží každé prostředí v Durable Objectu se svou SQLite.
Přihlášení přes OIDC i heslem, sessions, role a oprávnění pro každou aplikaci, strojové klíče, audit a log přihlášení, JWKS.
Worker, D1.
Registr aplikací, prostředí, běhy nasazení, snímky přístupů a schvalování, mailový relay, konzole.
Worker, D1. Nasazení běží v Cloudflare Containeru, který naklonuje repozitář.
Příjem chyb (protokol Sentry), releasy a source mapy, kontroly dostupnosti, upozornění přes webhook.
Worker, D1.
Cesta jednoho požadavku
První návštěva toho dne. Proxy a aplikace sdílejí doménu aplikace, IAM má vlastní.
- 01
Prohlížeč → proxy
https://crm.example.com/ míří na proxy aplikace: na Zerops na proxy daného namespace, na Cloudflare na proxy Worker daného prostředí aplikace.
- 02
Proxy
Smaže příchozí hlavičky X-Fabrika-*, vyžaduje kanonickou cestu a vybere z tabulky hostu právě jeden endpoint. Bez shody, nebo když tabulka chybí či je poškozená: odmítnuto.
- 03
Proxy → IAM
Session není: state a PKCE verifier (v cookie __Host-), přesměrování na IAM. Volání API dostane 401 s adresou přihlášení.
- 04
IAM
Návratová adresa musí být registrovaný origin, jinak 400. Přihlášení přes SSO, heslem, nebo „Pokračovat jako…“.
- 05
IAM → proxy
Jednorázový kód platný dvě minuty, vázaný na session, aplikaci, návratovou adresu a PKCE challenge.
- 06
Proxy
Cookie __Host-px_session jen pro tenhle host, podřízená session v IAM. Žádná sdílená cookie, jedno přihlášení napříč nesouvisejícími doménami.
- 07
Proxy → aplikace
Ověří druh volajícího, akci a pravidla vstupu (Sec-Fetch-Site, Content-Type, povolené originy), odstraní svoje cookies, předá název endpointu a JWT na pět minut, do té doby použitelný znovu.
- 08
Aplikace
Ověří JWT proti JWKS z IAM a otisk pravidel. Na Zerops odmítne požadavky bez tajemství proxy pro danou aplikaci (kromě kontroly dostupnosti); na Cloudflare nemá Worker aplikace žádnou route, takže ho může volat jen jeho proxy.
- 09
Aplikace → databáze
Runtime ověří akci nad objektem, každý dotaz nad tabulkou s rozsahem dostane podmínku rozsahu.
Odhlášení nebo zablokování v IAM ukončí všechny sessions aplikací z toho přihlášení. Vydané tokeny vyprší nejpozději do pěti minut.
Model oprávnění
Aplikace deklarují svoje objekty, akce a role v kódu, podobně jako politiky v IAM velkých cloudů. Kdo jakou roli dostane, rozhodují lidé.
Aplikace deklaruje svůj slovník
Dimenze tvoří hierarchii objektů, akce říkají, co se dá dělat, role jsou balíčky akcí přidělené globálně, nebo nad jedním objektem. Oprávnění se dědí dolů a jen povolují, zakazující pravidla neexistují.
export const vocabulary = defineVocabulary({
  app: 'crm',
  dimensions: {
    org: { members: { manage: 'members.manage', list: 'crm.read' } },
    company: { in: 'org' },
    deal: { in: 'company' },
  },
  actions: {
    'crm.read': 'Read companies and deals',
    'deals.write': 'Create deals and move them through the pipeline',
    // …
  },
  roles: {
    sales: {
      grants: ['crm.read', 'deals.write'],
      member: { scope: 'org', assignableBy: ['manager'] },
    },
    // …
  },
})
Každý endpoint řekne, co potřebuje
V handleru není žádný kód pro přihlášení. Řádek access vynucuje proxy i runtime a schvalování nasazení ho ukáže člověku, když se změní.
Tabulky mají vlastní pravidla
Každá tabulka určuje akci pro čtení, vkládání, úpravu a mazání a sloupce, které se smí zapisovat. Datová vrstva omezí každý dotaz na rozsah, takže jeden org nepřečte řádky jiného. Tabulku bez rozsahu nebo ruční SQL je nutné deklarovat.
move: r.mutation({
  input: MoveDeal,
  output: Saved,
  // deals.write on this deal, or on its company or org
  access: { action: 'deals.write', on: 'deal', from: 'id' },
}).handle(async ({ input, ctx }) => {
  // ctx.db.target is already narrowed to the one deal
  // …
})
Role určuje kód, přidělení lidé
Nasazení aktualizuje definice rolí a zachová přidělení. Nová verze tak potichu nepřidá ani nesebere přístup.
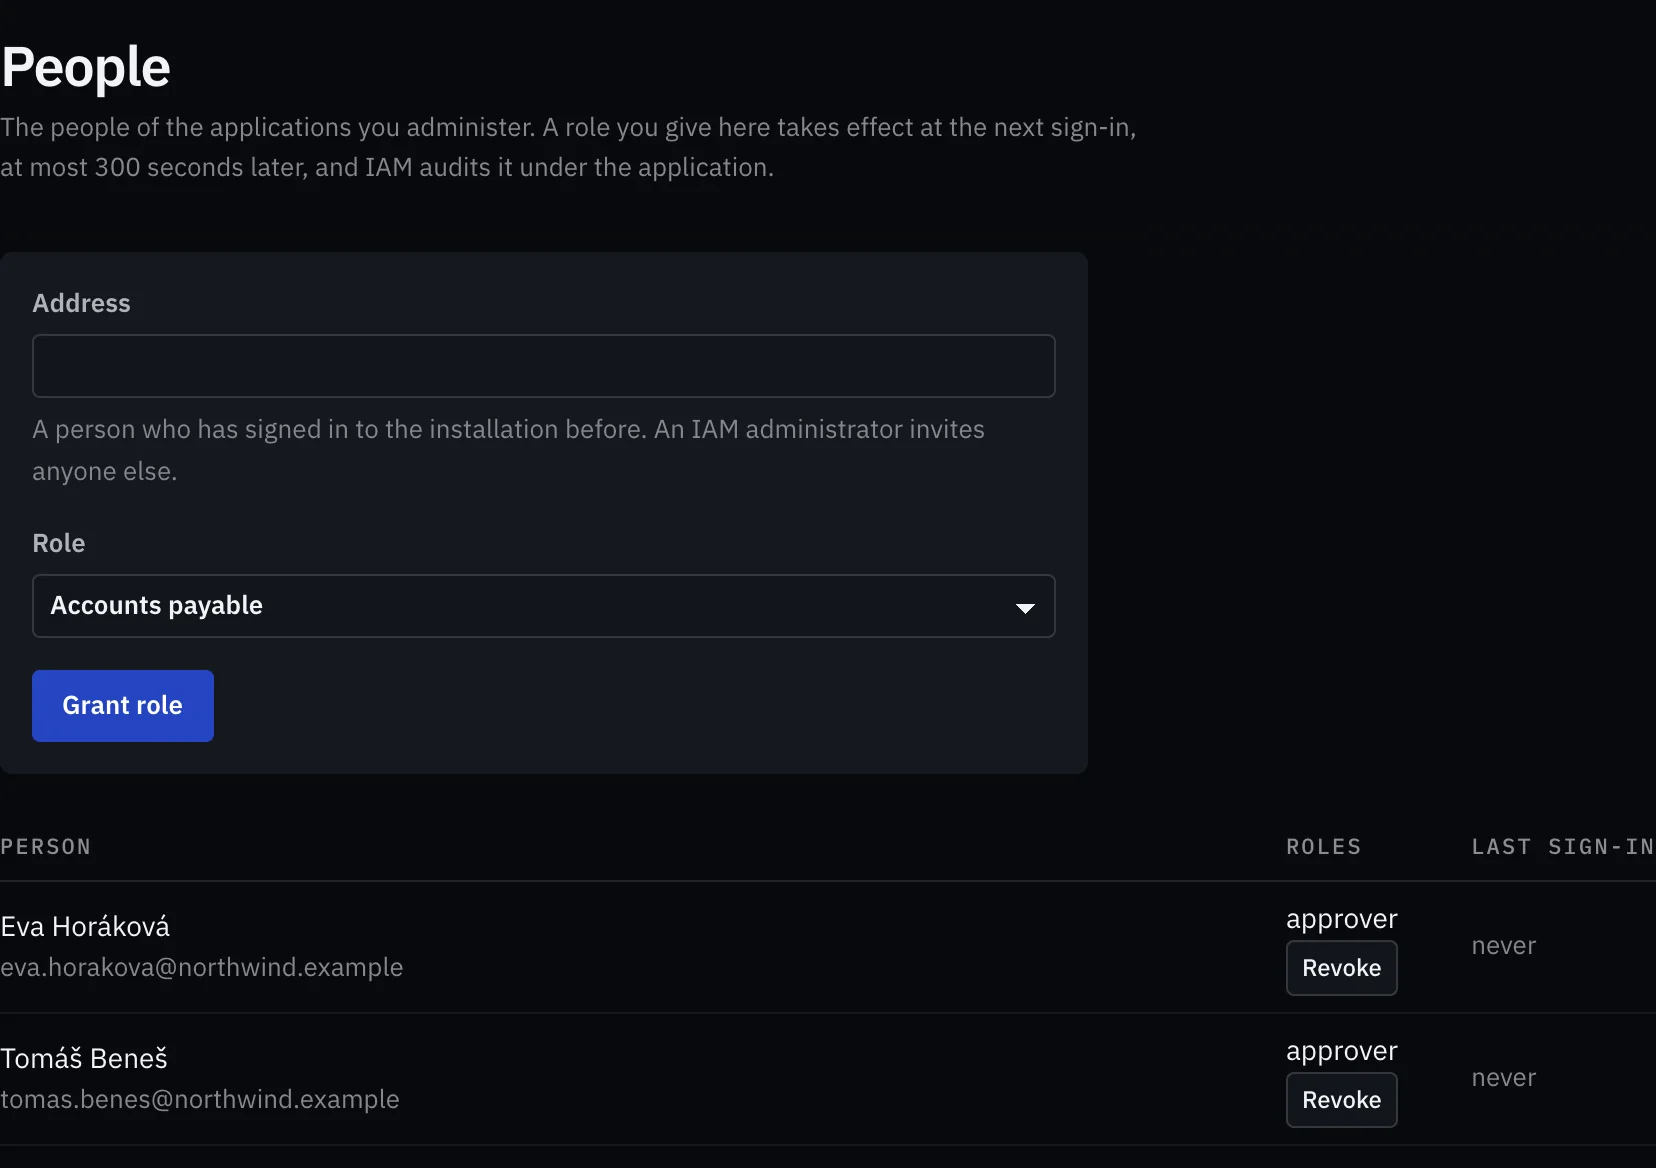
Vlastník aplikace spravuje svoje lidi
Vlastník přiděluje role v konzoli, jen lidem, které IAM už zná, a jen ty, jejichž akce sám má. Správce uživatelů jde omezit na jednu aplikaci.
Lidé mimo firmu
Externí role omezená na vlastní data, heslo přes odkaz v e-mailu, česky nebo anglicky.
Strojové klíče
Klíče px_ vázané na jednu aplikaci, vyměňované za krátce platné tokeny. Mají omezenou platnost, oprávnění jdou upravit bez výměny tajemství.
Sdílené odkazy a konektory
Odkazy vázané na jeden objekt a volání mezi aplikacemi jsou deklarované schopnosti. Jdou přes proxy a objeví se ve schvalování.
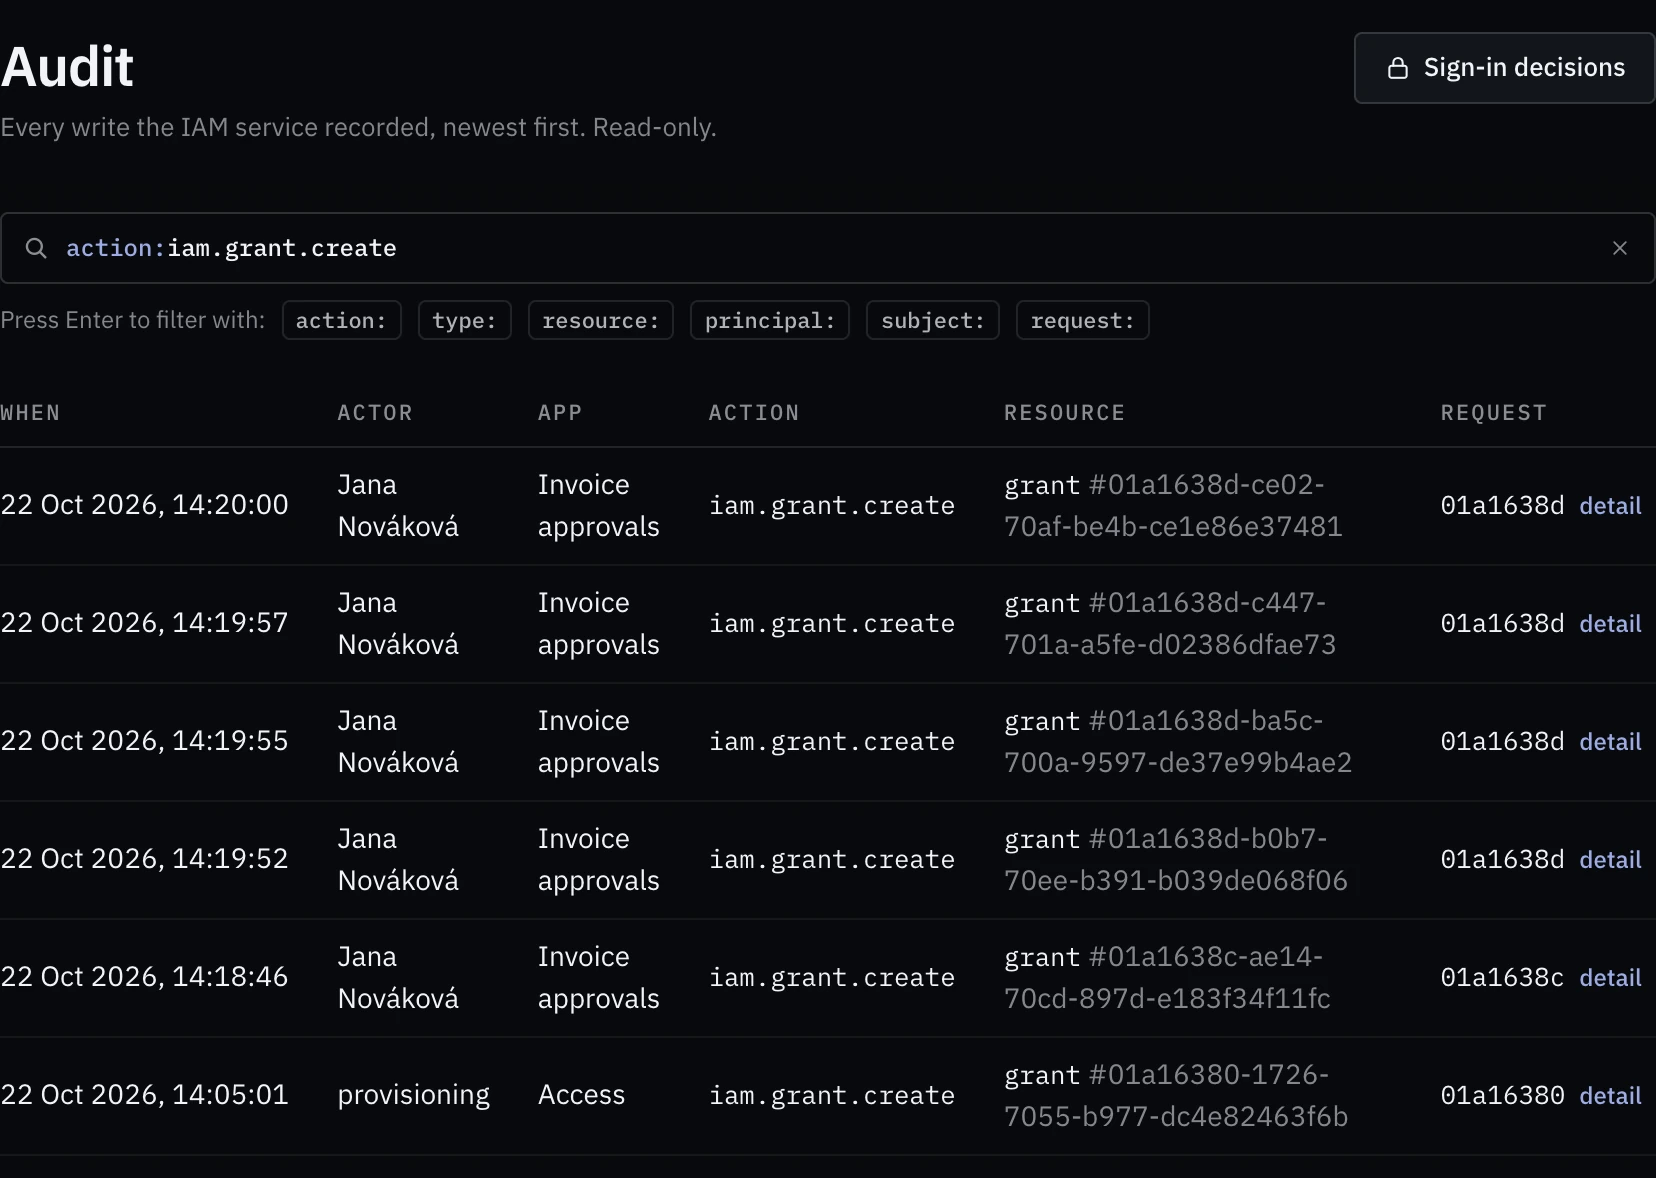
Auditní log
Přihlášení, odhlášení a změny v IAM (oprávnění, uživatelé, klíče) se zapisují ve stejné transakci. U nasazení, schválení a rozhodnutí o e-mailech zůstává, kdo je udělal.
Schvalování nasazení
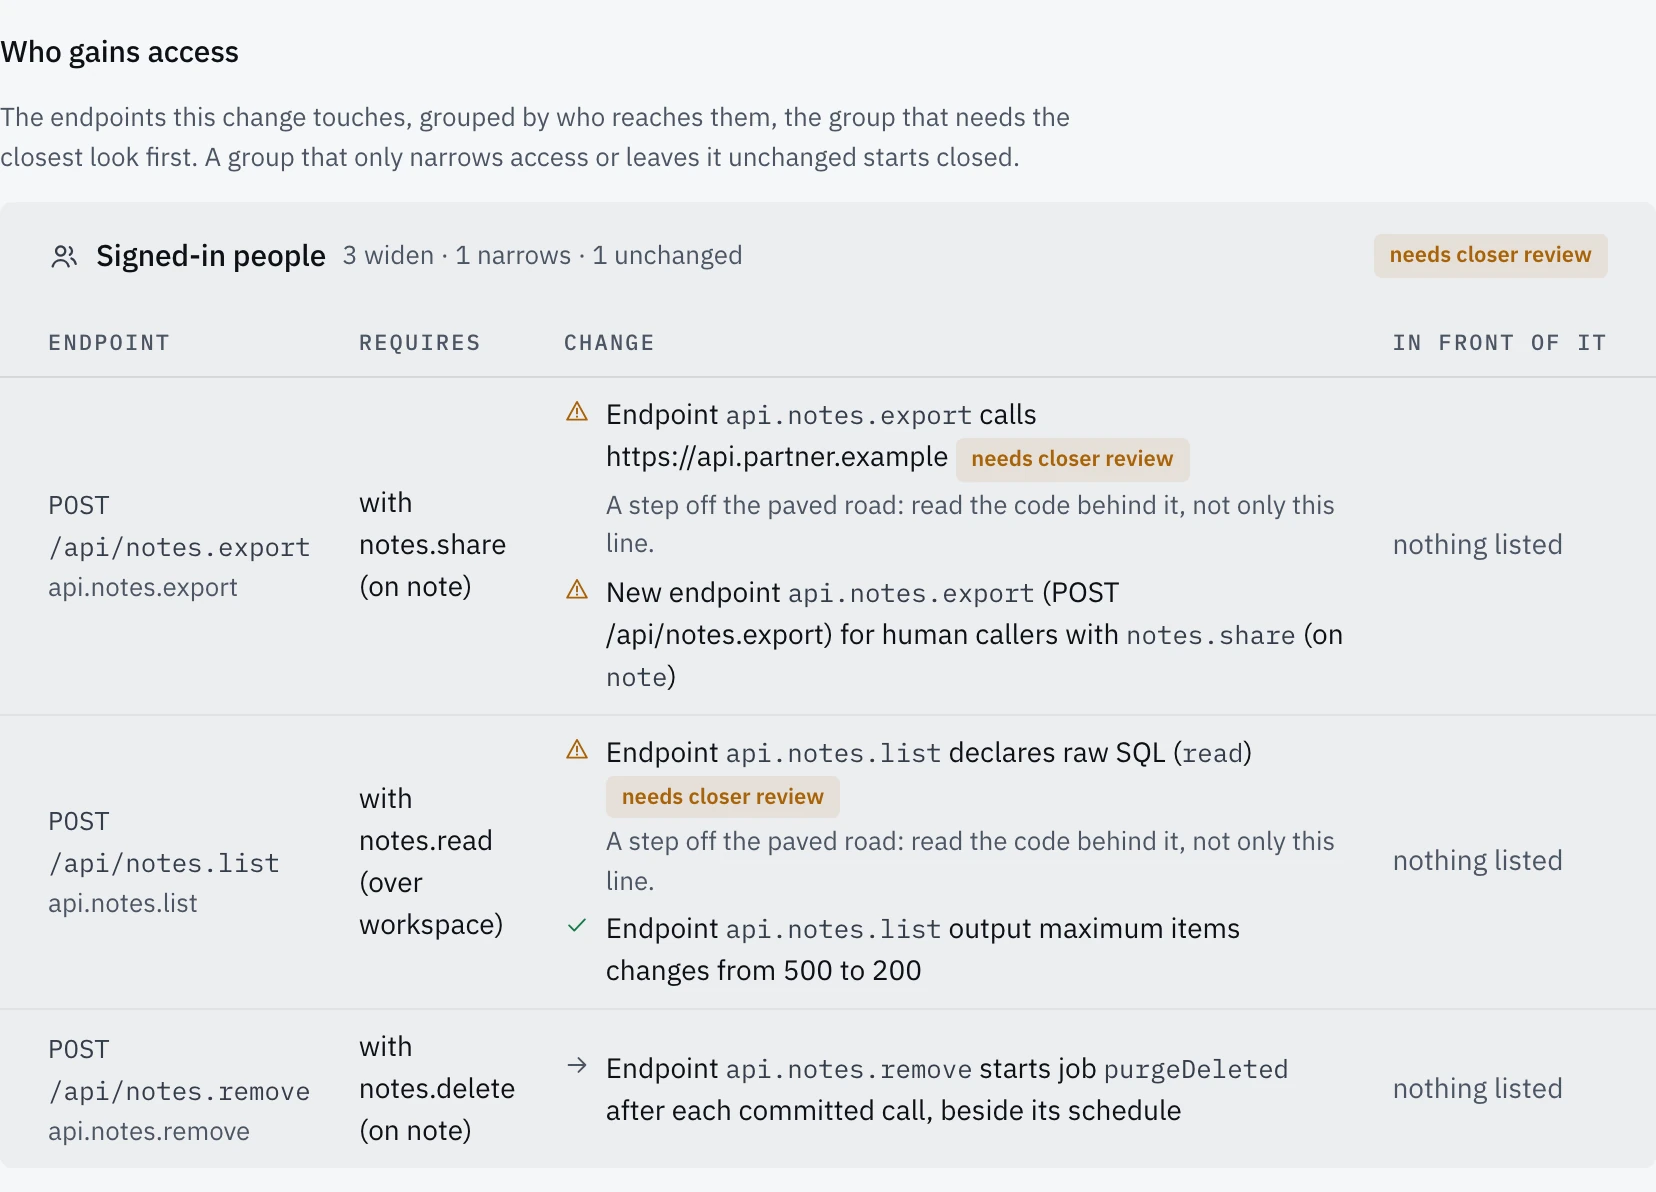
AI agenti mají sklon povolit si to, co je zastavilo. Co nový commit oproti produkci v přístupech rozšiřuje, proto čeká na konkrétního člověka.
Jak se porovnává
Control zafixuje commit a přečte z něj snímek přístupů, aniž by spustil jeho kód. Každý řádek porovná s cílovým prostředím a označí jako rozšíření, zúžení, nebo beze změny. Čte commit, ne to, co hlásí build, takže ho agent neukecá.
Co snímek obsahuje
Endpointy a kdo je smí volat, role, pravidla tabulek a sloupců, veřejné endpointy, joby, webhooky, konektory, adresy mimo instalaci, odesílatele e-mailů, typy a limity souborů, rate limity, každou SQL migraci s kontrolním součtem.
Řádky označené „k bližší kontrole“ pořád rozšiřují a schvalovatel čte i kód za nimi: ruční SQL, tabulky bez rozsahu, nové adresy mimo instalaci a konektory, vydávání sdílených odkazů, posílání přes poštu instalace, databázový kód v migraci, cokoli, co může zavolat kdokoli bez přihlášení, GET, který mění data, a zviditelnění e-mailových adres lidí.
Od commitu do produkce
Touhle cestou jde každé nasazení. Každý krok běh buď pustí dál, nebo ho ukončí tak, jak je vpravo.
-
Nový commit
push, tag, nebo spuštění z konzole, CLI či AI builderu
- 1
Soubor s kontraktem
Commit musí nést kontrakt, který říká, co aplikace vystavuje a komu.
chybí: selže dřív, než se zavolá poskytovatel cloudu
- 2
Porovnání s cílem
Control přečte snímek z commitu a každý řádek označí jako rozšíření, zúžení, nebo beze změny.
nic nerozšiřuje: nasadí se hned
- 3
Chráněné prostředí
Produkce je chráněná automaticky. Kdo má access.approve, ochranu pro prostředí přepíná; vypnutí neschválí nic, co už čeká, a zapíše se do auditu.
nechráněné: nasadí se
- 4
Zaparkováno, ne zveřejněno
Běh čeká a platí původní přístupy.
zrušeno: běh skončí
- 5
Schválí člověk
Schválení vyžaduje access.approve, které má člověk a používá v konzoli. Strojový klíč schvalovat nemůže, ani ten, který nasazení spustil.
zamítnuto: běh selže
- 6
Pořád platí
Schválení platí jen pro řádky, které ukázalo.
prostředí se mezitím změnilo: porovná se znovu
-
Nasazeno
nové přístupy začnou platit s novou verzí
Nad tímhle mechanismem kontrolujeme změny před spuštěním ještě my v rámci služby. Přehled bezpečnosti →
E-maily přes jeden relay
E-maily aplikací i přihlašovací e-maily platformy jdou přes jeden relay v Controlu. Vidíte, co komu odešlo, a poštu na vybrané domény můžete podržet.
Instalace v Zerops, aplikace na knihovnách Fabriky 0.7 a novějších.
Na Cloudflare relay není: aplikace na 0.9 posílají přímo přes poskytovatele e-mailů instalace, třeba Cloudflare Email Sending, takže se nic nezaznamenává ani nedrží.
Job aplikace
Posílá se z plánovaných jobů, které odesílání deklarují, nikdy z obsluhy požadavku. Aplikace drží klíč k relayi, ne přístupy k poskytovateli.
klíč k relayi, 30 dní
Relay v Controlu
Jeden transport na instalaci. Každá zpráva se zapíše: odesílatel, doména příjemce, stav, pokusy, bez duplicit díky idempotency klíči.
obsah se maže po 30 dnech
Pravidlo
Podle odesílatele a domény příjemce. Platí nejkonkrétnější, bez pravidla zpráva projde.
-
projde Váš poskytovatel e-mailů
Resend, nebo SmartEmailing. Opakuje se zhruba osm a půl hodiny, přes neidempotentní transport nikdy dvakrát.
-
počká Zadržená v konzoli
Příjemce, předmět, text a HTML bez skriptů. Pustit, zahodit, nebo zařadit znovu; u rozhodnutí zůstane, kdo ho udělal.
-
zahodí se Zahozená
Neodejde, v záznamu zůstane.
Typicky testovací prostředí podrží poštu mimo firmu, takže nikomu nepřijde zkušební faktura.
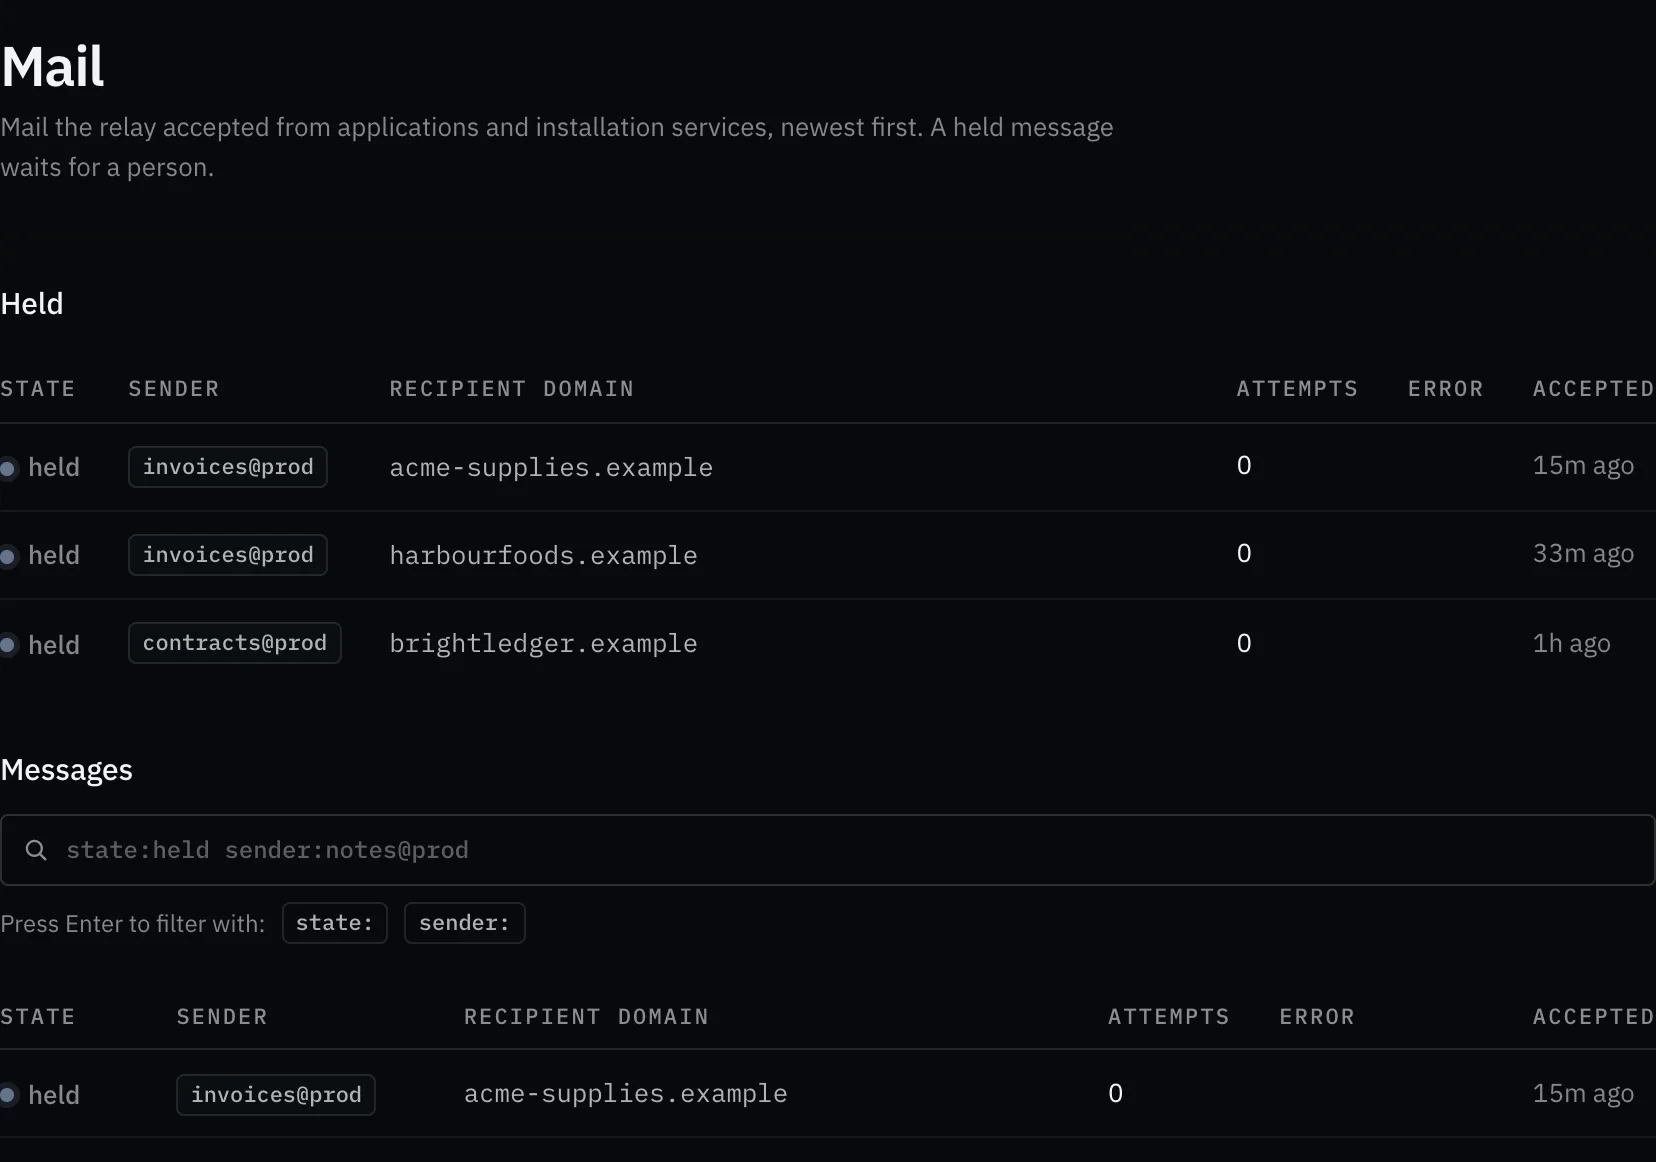
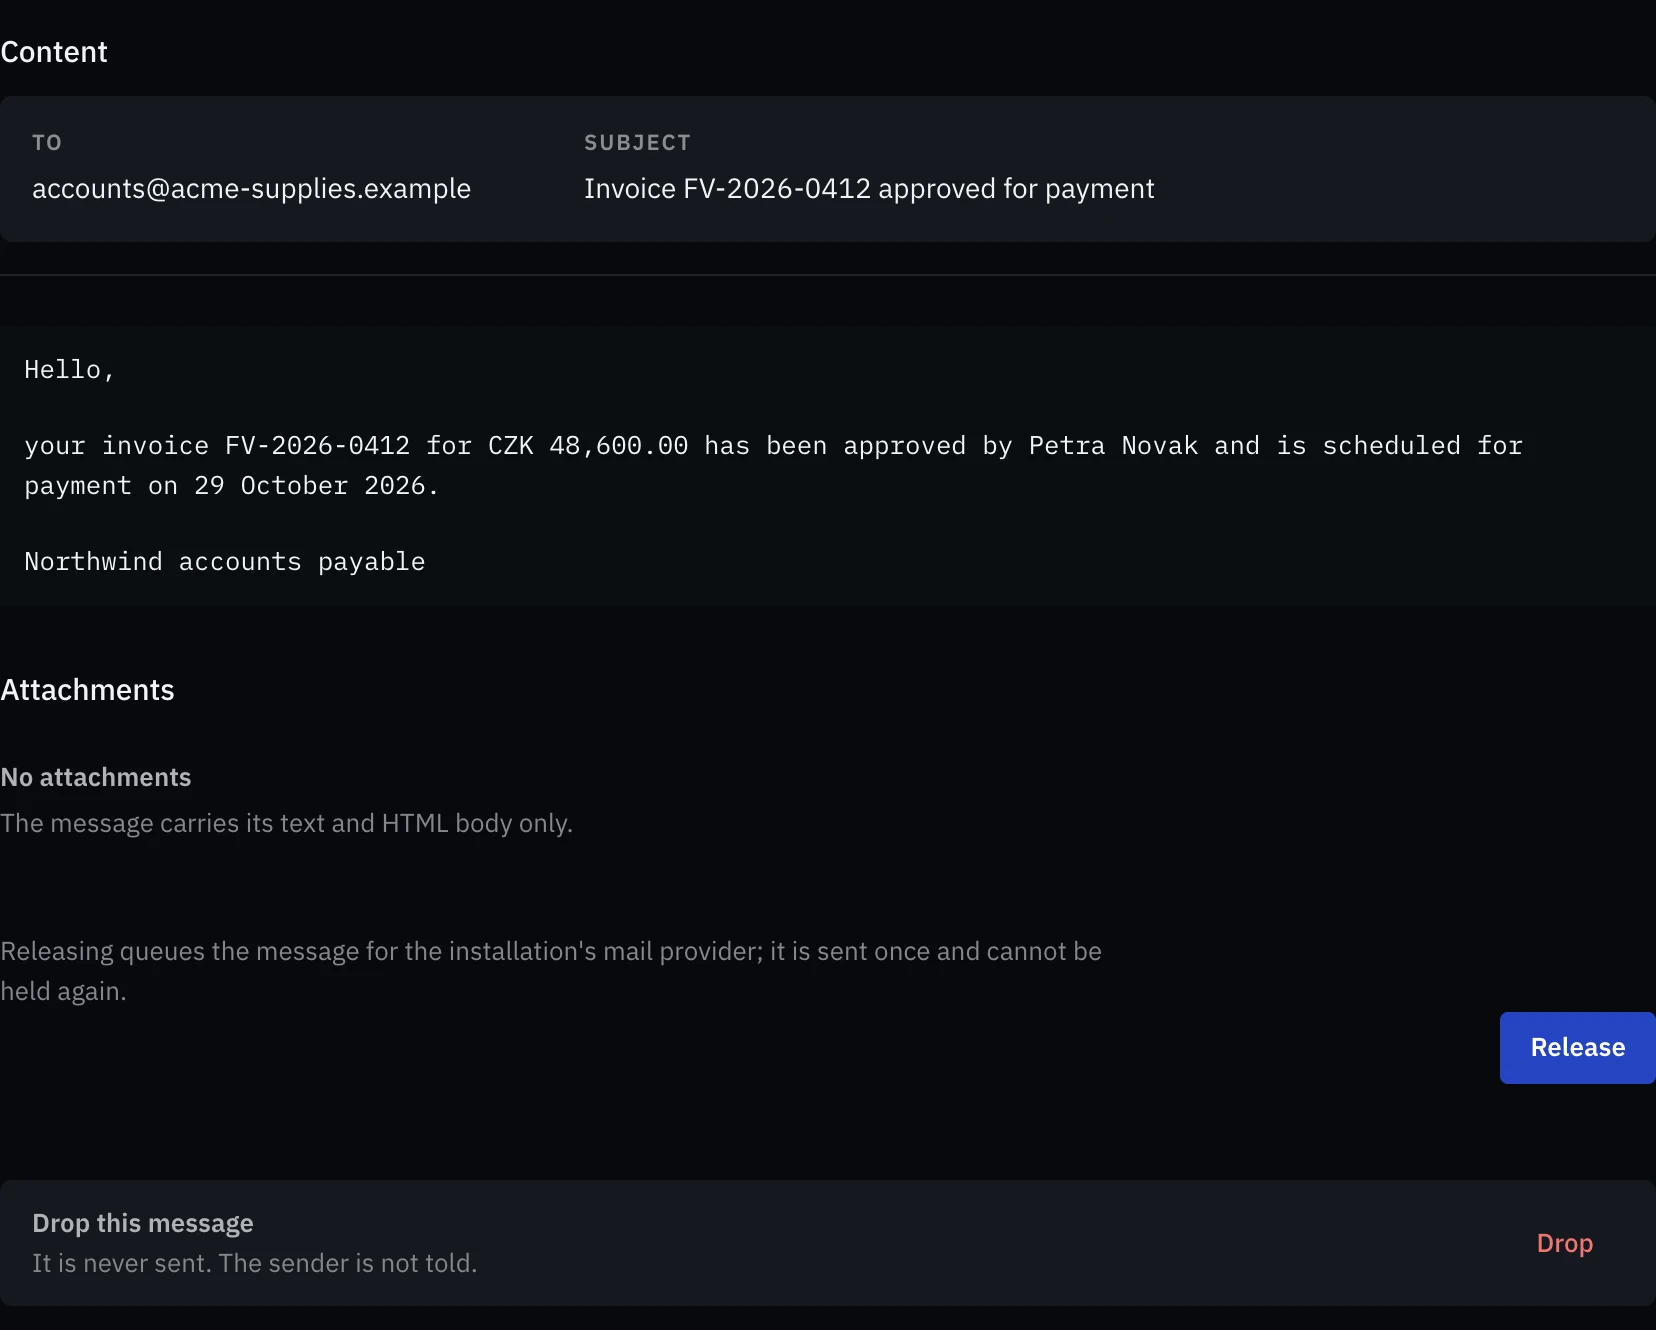
Aplikace posílají HTML i text, přílohy, reply-to, jméno odesílatele a odhlášení jedním klikem (RFC 8058). SmartEmailing neumí přílohy ani hlavičky pro odhlášení. Stejnou cestou jdou přihlašovací e-maily platformy, jejich obsah se maže hned po odeslání.
Nasazování
Nasazení je opakovatelný běh z přesného commitu, žádné proklikávání cloudové konzole.
Aplikaci popisují dva soubory
fabrika.config.ts říká, kde a na čem běží, včetně tabulky endpointů pro proxy vygenerované z kontraktu. enableSubdomainAccess: false: služba aplikace nikdy nedostane veřejnou adresu.
Na Cloudflare je fabrika.config.ts krátký: id aplikace a její build. Proxy Worker sestaví deployer z kontraktu a Durable Object (od 0.9), R2 bucket na soubory i časovač pro joby přidá sám; deklarovat je nejde. Worker aplikace nedostane žádnou route a workers.dev zůstane vypnuté.
fabrika.contract.ts říká, co vystavuje a komu: endpointy, jednostránková aplikace, typy a velikost souborů, joby, kontrola dostupnosti. Tenhle soubor čte schvalování.
Zerops
target: {
  platform: 'zerops',
  services: () => [
    { hostname: 'appdb', type: 'postgresql:single@18' },
    { hostname: 'appfiles', type: 'object-storage', objectStorageSize: 1 },
    { hostname: 'appapi', type: 'alpine/bun@1.3', enableSubdomainAccess: false },
  ],
  contract: compiled,
  proxy: { upstream: 'appapi:3000', ...contractProxyTable(compiled) },
}
Cloudflare
import { defineApp } from '@fabrika/provider-cloudflare'

// The proxy Worker comes from fabrika.contract.ts; the object,
// the files bucket and the tick are added by the deployer.
export default defineApp({
  id: 'crm',
  pipeline: { build: 'bun run build:web' },
})
Co spustí nasazení
Push do určené větve, tag podle vzoru, konzole, CLI nebo AI builder. Control si pro prostředí aplikace vezme zámek a zafixuje commit.
Prostředí a tajemství
Každé prostředí má vlastní namespace, tajemství, doménu a přepínač ochrany, každá aplikace vlastní databázi (v nejmenší velikosti schéma). Tajemství jsou v proměnných služeb na Zerops, nebo v trezoru Controlu na Cloudflare. Zpátky se nezobrazí a proměnné platformy nejde přepsat.
Log běhu
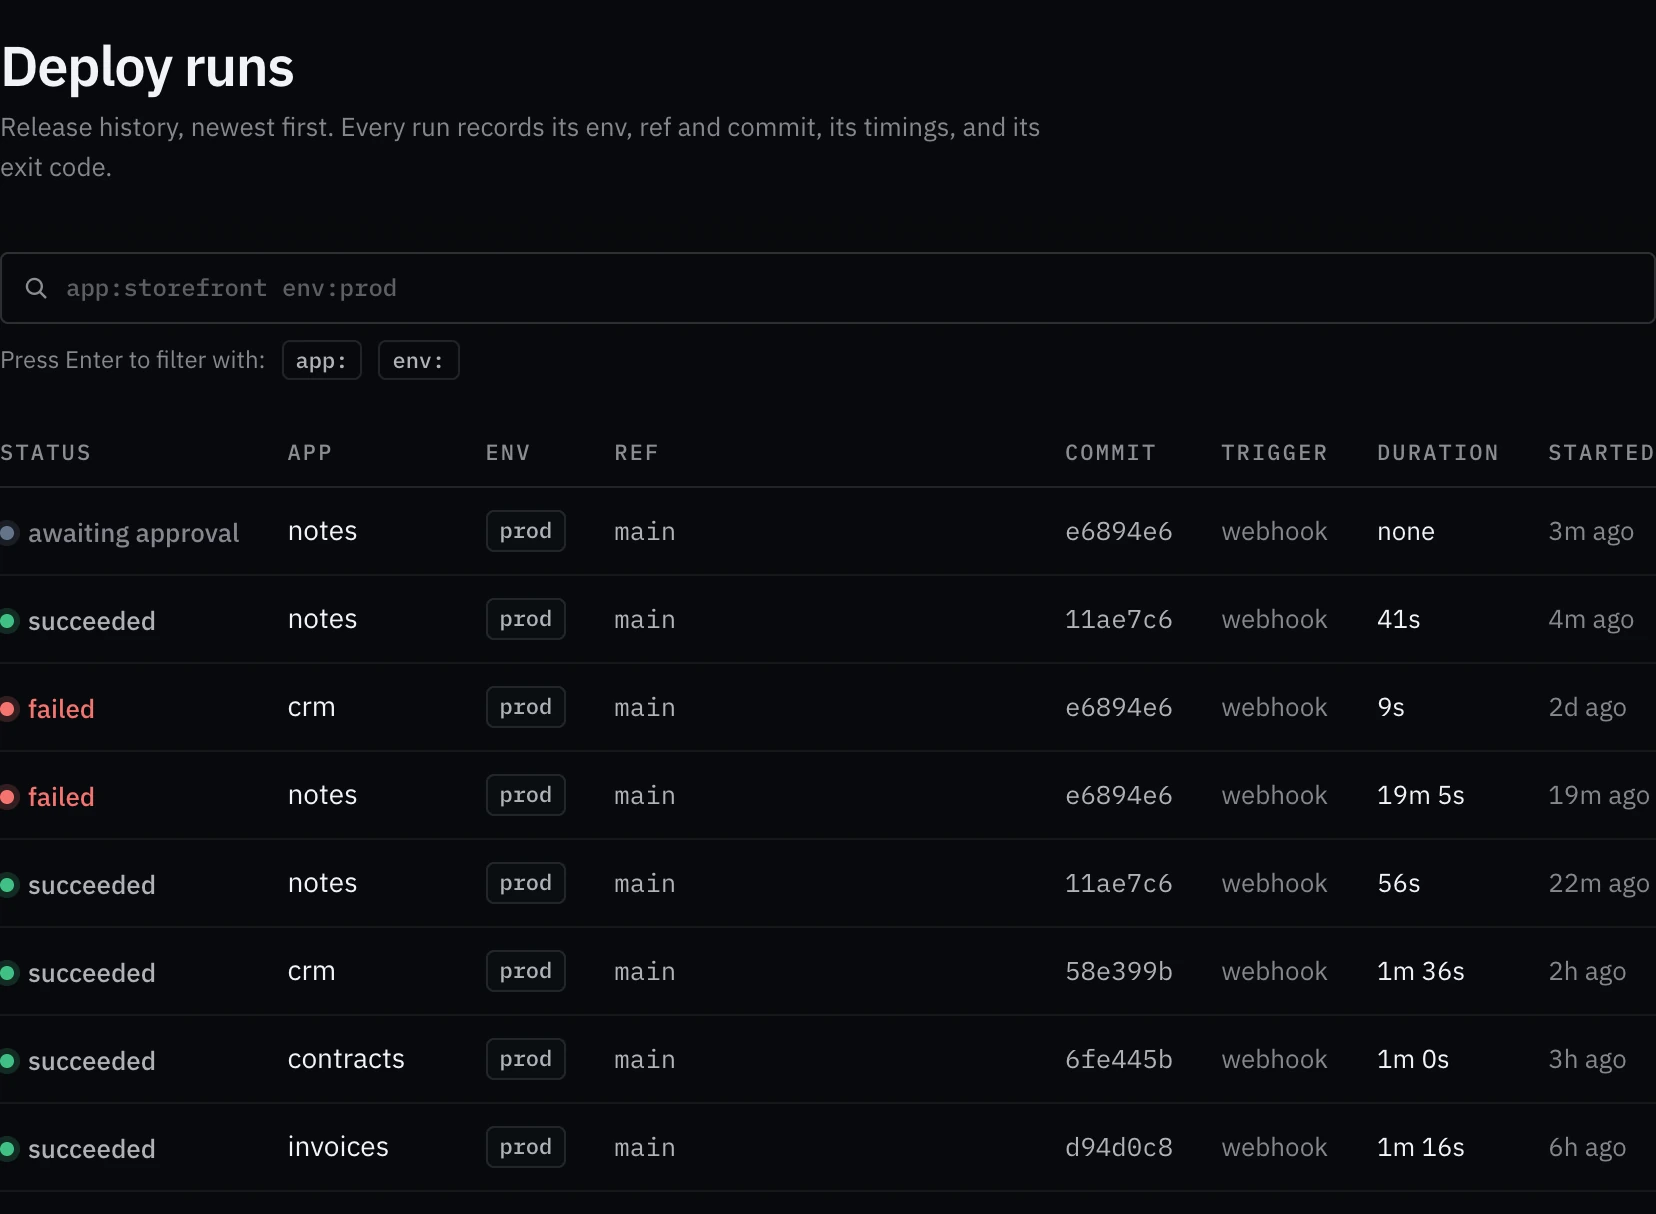
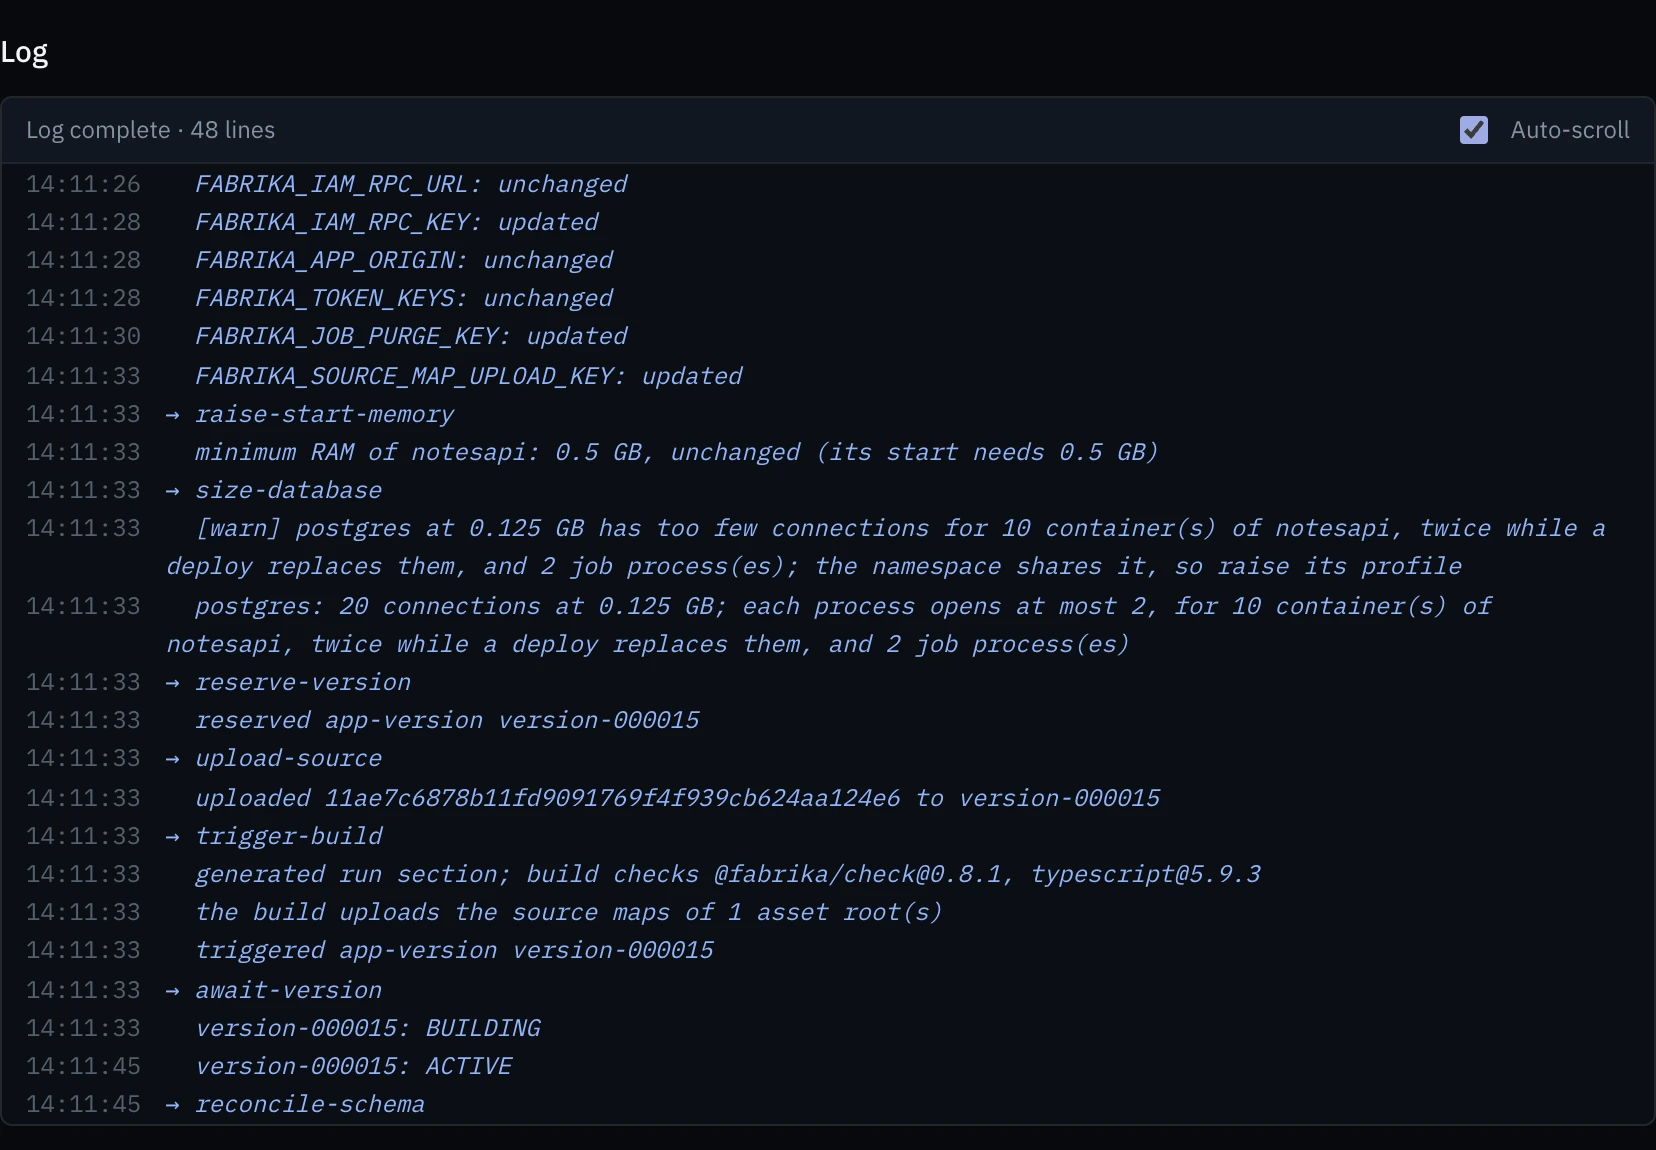
Stav, kdo běh spustil (člověk, webhook, klíč, builder), commit, log kroků, release. Nová verze platformy dál provozuje a nasazuje aplikace na knihovnách Fabriky z půl roku před ní.
Běh na Zerops
verify-exposure ukončí běh dřív, než vznikne verze, pokud má některá služba veřejnou subdoménu, a nahlásí to do Operations. Control posílá repozitář z GitHubu do Zerops a nic z něj nespouští.
Všech deset kroků
- 01 apply-import
- 02 verify-exposure
- 03 write-service-env
- 04 raise-start-memory
- 05 size-database
- 06 reserve-version
- 07 upload-source
- 08 trigger-build
- 09 await-version
- 10 reconcile-schema
Běh na Cloudflare
Control ověří zaznamenaný commit a předá úlohu Cloudflare Containeru, který repozitář u toho commitu naklonuje a kroky spustí. Krok běží jen tam, kde ho aplikace potřebuje: migrate s databází D1, sync-secrets, když deklaruje tajemství.
Všech šest kroků
- 01 build
- 02 provision-resources
- 03 migrate
- 04 deploy-worker
- 05 reconcile-schema
- 06 sync-secrets
Veřejné formuláře a zabezpečení
Registrace, kontaktní formuláře i webhooky se do interní aplikace dostanou, aniž byste ji otevřeli do internetu. Zbytek zabezpečení níže dostane každá aplikace, ať má něco veřejného, nebo ne.
Formulář na vašem webu a čím projde
Veřejný formulář je samostatná služba: zavolat ho může kdokoli a smí jen akce, které deklaruje. Obojí vidí schvalovatel, než jde do provozu.
Veřejné endpointy běží na Zerops a na Cloudflare od verze 0.9 (preview).
Na Cloudflare limity podle klienta počítají adresu každého návštěvníka. Na Zerops zatím počítají všechny návštěvníky jako jednoho klienta, dokud platforma nebude věřit adrese klienta z load balanceru.
Přihlášení heslem má vlastní brzdu, podle účtu, nasazení i klienta.
-
Kdokoli z internetu
formulář na vašem webu
- 1
Jen z uvedených webů Proxy
Endpoint musí volání z jiného webu dovolit a přesný origin musí být pro prostředí na seznamu. Prázdný seznam nepustí nic.
jinak odmítnuto
- 2
Podíl, ne celá aplikace Aplikace
Veřejná volání drží nejvýš čtvrtinu spojení do databáze. Zbytek zůstává přihlášeným zaměstnancům.
jinak 503
- 3
Rate limity Aplikace
10 za minutu na klienta a 100 na endpoint, pokud endpoint nedeklaruje vlastní. Počítá se dřív, než se přečte tělo požadavku.
jinak 429
- 4
Velikost a tvar Aplikace
Omezená velikost a striktní vstup. Podepsané tokeny se ověří už při čtení vstupu.
jinak 413 / 400
- 5
Proof of work, bez CAPTCHA služby Aplikace
ALTCHA, kterou aplikace sama vydá i ověří, takže data návštěvníka neopustí instalaci. Když chcete, Cloudflare Turnstile.
jinak 400
- 6
Jen deklarované akce Aplikace
Vložit záznam, číst deklarované tabulky. Úprava záznamu potřebuje jeho ID v podepsaném tokenu, třeba v odkazu z e-mailu o rezervaci.
-
Interní aplikace
zůstává zavřená: formulář na ni dosáhne jen deklarovanými akcemi
U každé aplikace, veřejné i neveřejné
Odchozí volání jen na deklarované adresy
Každý endpoint uvede adresy mimo instalaci, které volá. Cokoli jiného se za běhu odmítne. Kontrolovaná pojistka, ne sandbox.
- api.stripe.comdeklarováno
- hooks.slack.comdeklarováno
- files.unknown.exampleodmítnuto
Ověřené příchozí webhooky
Webhook bez platného podpisu nebo přístupového údaje se k handleru nedostane.
- Ověření
- HMAC
- basic
- bearer
- Předvolby
- Slack
- Twilio
- Stripe
- GitHub
- Standard Webhooks
Nahrané soubory
První bajty musí odpovídat deklarovanému typu, ať se soubor jmenuje jakkoli.
| contract.pdf | 25 50 44 46 | |
| photo.jpg | 4D 5A | program, odmítnuto |
Každý druh souboru má vlastní limit velikosti.
Bezpečnostní hlavičky u každé odpovědi
Nastavuje je proxy, takže je aplikace nemůže zapomenout. Stahované soubory dostanou navíc CSP se sandboxem.
content-security-policy: default-src 'self'; object-src 'none'; …strict-transport-security: max-age=31536000x-content-type-options: nosniffreferrer-policy: no-referrercross-origin-opener-policy: same-originpermissions-policy: camera=(), microphone=(), …x-request-id: 01a1638c…ID požadavku přidělí proxy a aplikace i IAM ho zapisují do logu, takže jeden požadavek dohledáte v obou.
Provoz
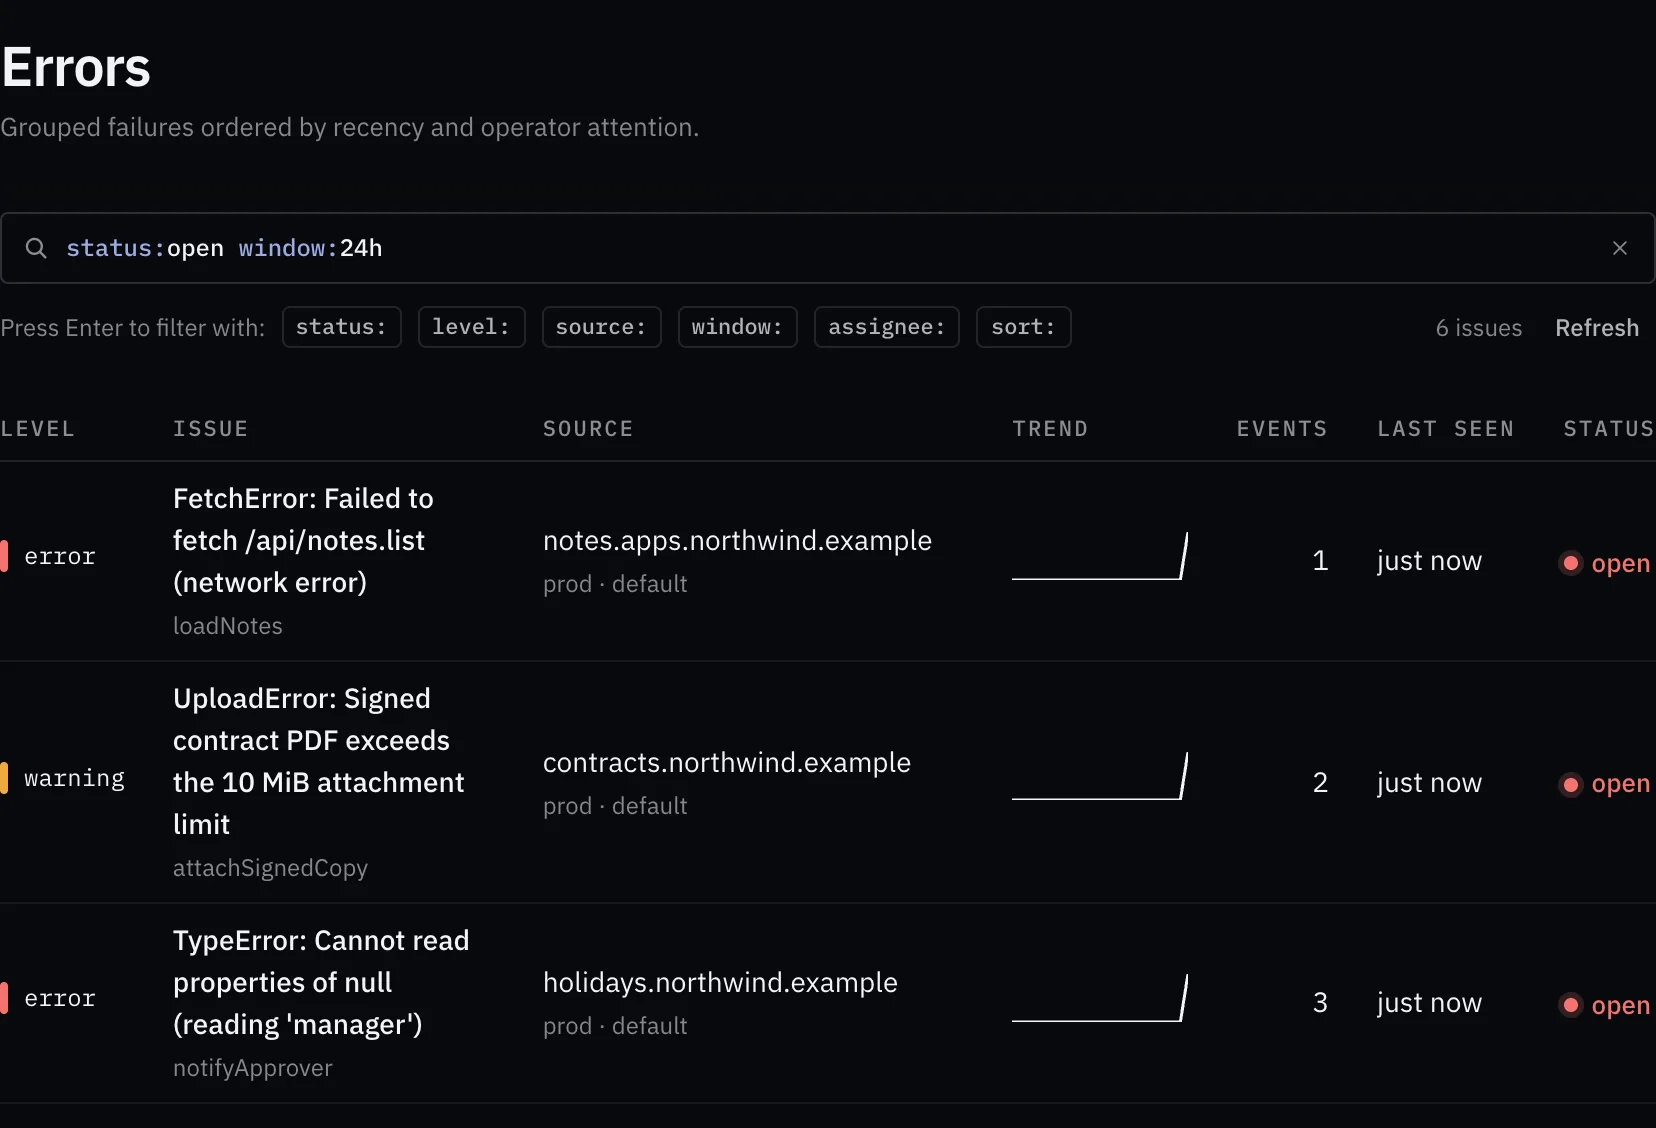
Běží ve vaší instalaci, takže hlášení chyb neopouštějí váš účet.
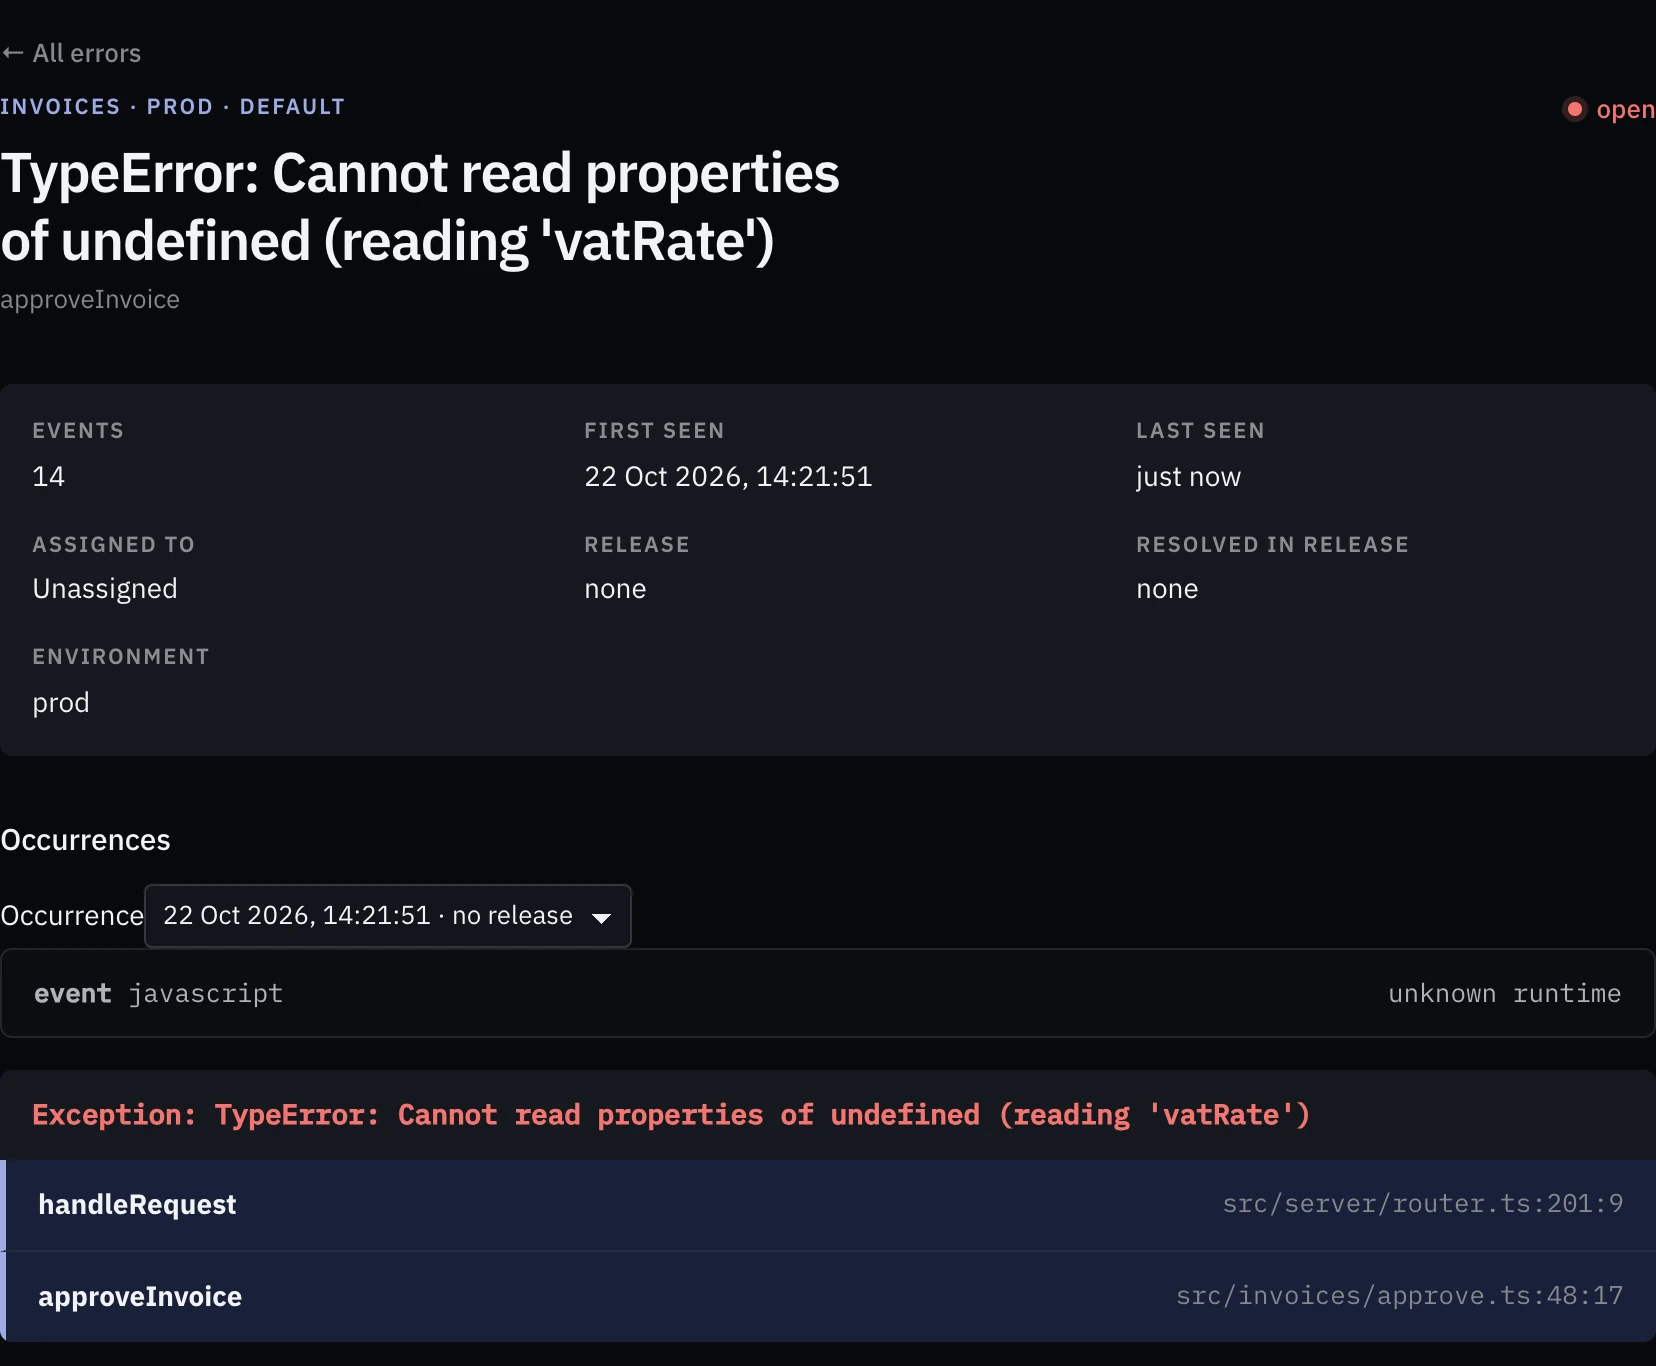
Příjem chyb kompatibilní se Sentry
Fungují existující Sentry SDK. Chyby se seskupují; jde je vyřešit, ignorovat, přiřadit, okomentovat, odložit, sloučit nebo vyřešit v releasu. Vyřešená chyba, která se vrátí, se otevře jako regrese.
Automatická hlášení bez citlivých dat
Neúspěšné požadavky, selhané nebo vynechané joby a pády se hlásí samy. Tajemství, tokeny, autorizační hlavičky, těla požadavků a řádky se vymažou, nebo neposílají.
Releasy a source mapy
Release pro každé nasazení, navázaný na commit. Source mapy se nahrávají s přístupem jen pro daný běh.
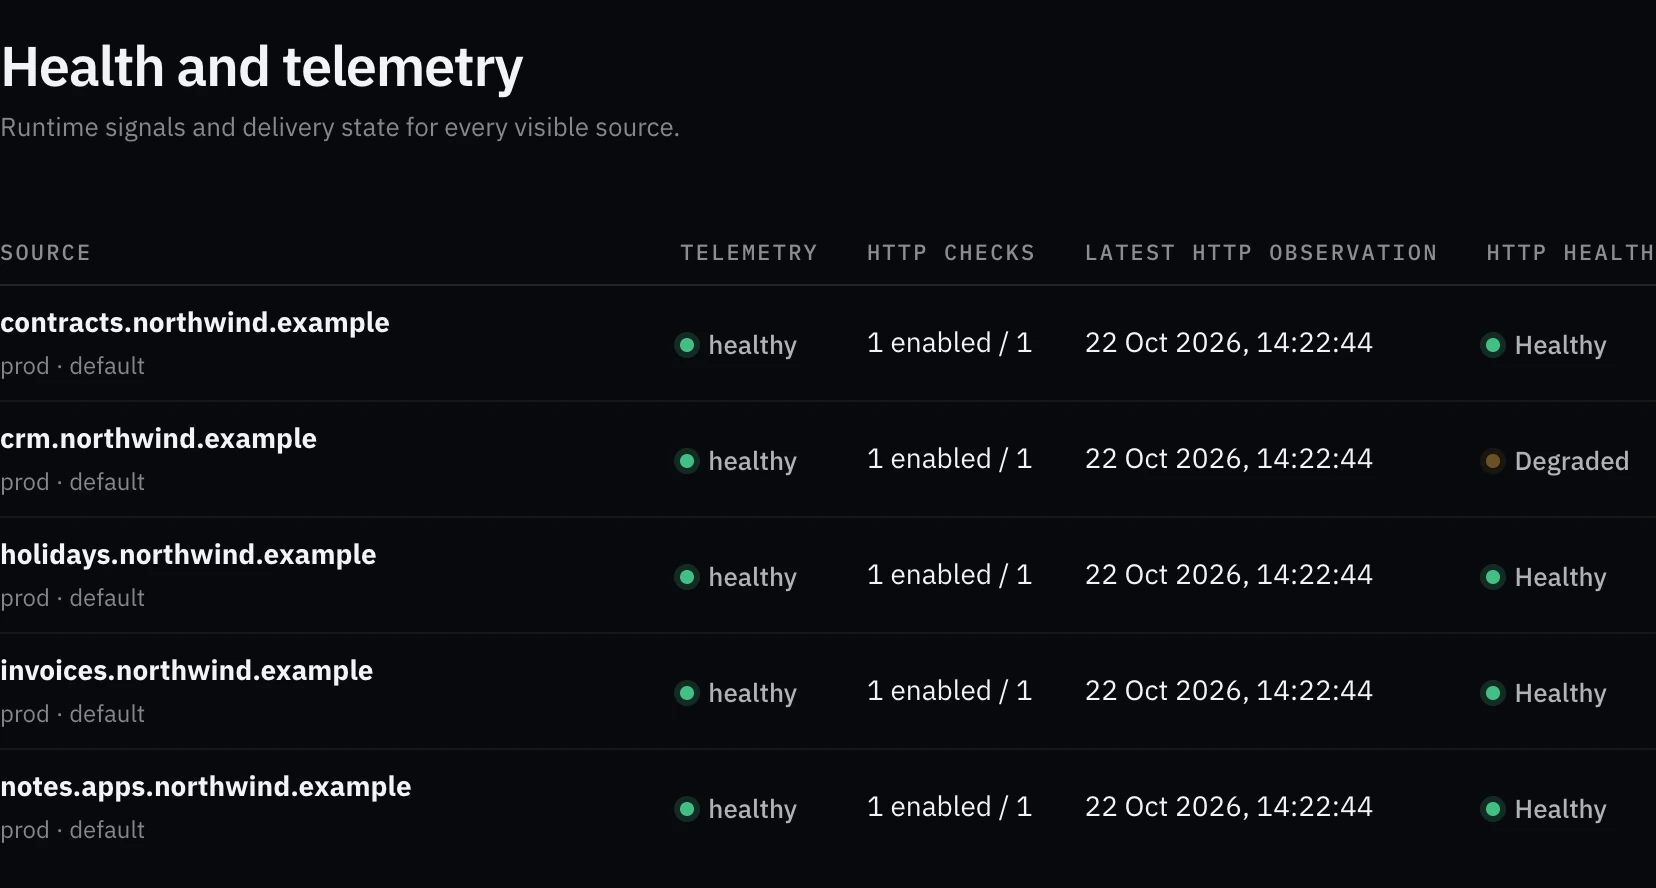
Kontroly dostupnosti a upozornění
HTTP kontroly pro každé prostředí aplikace s upozorněním při selhání i obnovení. Nové chyby, regrese, nárůsty a nezdravá telemetrie odcházejí jako webhooky (HTTPS, idempotentně, s opakováním).
Cloud a stack
Každá instalace běží buď na Zerops, nebo na Cloudflare. Na Cloudflare dostávají aplikace databázi, joby a soubory od verze 0.9, která je teď v náhledu. Ve stabilní verzi má celé běhové prostředí aplikací jen Zerops, proto tam firemní aplikace obvykle dáváme.
Náhled 0.9: kanály vydání cloudflare a next na npm. Stabilní verze provozuje aplikace na Cloudflare jako Workers bez databáze.
AWS
Poskytovatele pro AWS kód nemá. Pokud potřebujete AWS, umíme vám tam instalaci nastavit v rámci zavedení.
Jedna aplikace, jeden cloud
Každá aplikace míří na jeden cloud. Přestěhovat ji mezi cloudy za vás platforma neumí.
Stack
- Jazyk
- všude TypeScript
- Runtime a monorepo
- Bun 1.3+
- Databáze
- PostgreSQL (Zerops), D1/SQLite pro služby platformy na Cloudflare
- Úložiště
- kompatibilní s S3 (objektové úložiště Zerops, R2)
- Schémata
- zod (API v4)
- UI aplikací
- React s vlastní sadou komponent
- Migrace
- čisté SQL, každá služba vlastní svoje schéma
Stavění s AI
Většina aplikací na Fabrice vzniká s AI agentem. Jeho změny jdou stejnou cestou jako změny od člověka.
Lokální builder
Osm vedených fází od zadání po stavbu, s kontrolními body a pravidly aplikace pro Claude Code a Codex. K instalaci v Zerops se připojí, až to člověk schválí, s odvolatelným klíčem pro jednu aplikaci na nejvýš 30 dní.
Úpravy z vlastního Claude nebo ChatGPT
Hotové, celé to ale ještě ověřujeme v produkci; zapíná se pro instalaci, jen na Zerops. Lidé upravují přes MCP, přihlášení proti vašemu IAM a s právy jen na úpravy. Změny jsou commity ve větvi, nasadí se na stage a otevře se pull request; do produkce jen přes merge od člověka a běžné schválení.
Váš tarif AI
Vždy vlastní tarif AI vaší firmy. S výběrem poskytovatele rádi poradíme.
Mantinely v repozitáři
Kontrola kódu odmítne any, přetypování, komentáře potlačující chyby, ruční SQL mimo deklarovanou cestu a přímé čtení proměnných prostředí. Vygenerované testy hlídají oddělení dat a přístup k endpointům.
Co platforma neumí
K aktuální verzi:
- Vícefaktorové ověření
- Jen přes SSO vašeho poskytovatele identity, k heslu žádné TOTP ani passkeys.
- SAML a SCIM
- Jen OIDC, jeden poskytovatel identity na instalaci. Odcházející je nutné zablokovat i v IAM.
- Zálohy a obnova
- Platforma je nedělá, nastavíme je s vámi v rámci služby nástroji cloudu.
- Rollback
- Příkaz není, nasadí se starší commit přes schválení. Zerops umí přepnout verzi mimo Fabriku.
- Upozornění e-mailem
- Jen webhooky.
- Žádosti o přístup
- Nejsou, role přiděluje ten, kdo spravuje lidi aplikace.
- Antivirová kontrola nahraných souborů
- Kód pro ClamAV existuje, v produkci neověřený, neslibujeme.
- Ověření na Zerops
- Některé cesty, mezi nimi nahrávání source map, ještě ověřujeme v produkci. Doručování webhooků odolné vůči útokům přes DNS hotové není.
- Certifikace
- Bez ISO 27001, SOC 2, zveřejněného penetračního testu i SBOM. Kód je veřejný.
- Zaručený audit všeho
- Změny v IAM jsou transakční a přihlášení se zaloguje dřív, než IAM odpoví. Události z ostatních služeb jen best effort.
Všechny odpovědi pro prověrku dodavatele: Bezpečnostní dotazník →
Open source, a kdybyste odcházeli
Odchodem od nás nepřijdete o nic, na čem stojíte.
github.com/contember/fabrika-platform →- Váš cloudový účet
- Všechno běží v něm. My jsme tam správci a přístup nám můžete kdykoli odebrat.
- Váš Git
- Kód aplikací je obyčejný TypeScript a SQL migrace v GitHubu vaší firmy.
- Licence MIT
- Platforma na GitHubu, knihovny aplikací na npm jako @fabrika/* s ověřitelným původem, návod k instalaci v CLI.
- Co odchod znamená
- Provozovat platformu sami nebo s někým jiným, ve stejném účtu. Ne stěhovat se do jiného cloudu.
Projděte si to s naším inženýrem.
Půl hodiny s člověkem, který platformu staví. Vezměte svého poskytovatele identity, cloud, bezpečnostní dotazník nebo repozitář.
Nebo si to nejdřív vyzkoušejte sami
Instalace Fabriky s Claude Code Open source. Claude Code vám ji nainstaluje do vlastního účtu na Zerops nebo Cloudflare.