NIS2 a aplikace, které si firma staví sama
Pokud vaše firma spadá pod zákon o kybernetické bezpečnosti (č. 264/2025 Sb.) nebo takové firmě dodává, jsou aplikace, které si vaši lidé staví, pro vyhlášku vývoj a údržba (vyhláška 410/2025 Sb., § 3 odst. 6). Když souvisejí s regulovanou službou, musíte pro ně i v nižším režimu stanovit bezpečnostní požadavky a vymáhat je.
Pro IT manažera a vedení střední firmy.
Aktualizováno 22. 10. 2026
Smlouvy s dodavateli a pravidla pro vývoj jsou povinné.
Příloha 2 vyhlášky 410/2025 Sb.
Na prvotní hlášení (§ 16 zákona).
Týká se to nás?
Kdo pod zákon spadá
Musí platit obojí (§ 4 odst. 1): poskytujete službu v jednom z 15 odvětví, třeba ve výrobě, energetice, dopravě, zdravotnictví nebo digitální infrastruktuře, a jste střední nebo velký podnik podle doporučení Komise 2003/361/ES. Přesný seznam služeb stanoví vyhláška NÚKIB.
Službu ohlásíte do 60 dnů (§ 6 odst. 1). NÚKIB může zaregistrovat i menšího poskytovatele, třeba subjekt kritické infrastruktury (§ 5).
Nižší, nebo vyšší režim?
Vyšší režim je pro poskytovatele značně významné pro Českou republiku (§ 8) podle vyhlášky NÚKIB a řídí se vyhláškou 409/2025 Sb. Ostatní jsou v nižším režimu podle vyhlášky 410/2025 Sb., ze které průvodce vychází.
Opatření i hlášení incidentů začínají nejpozději rok od doručení rozhodnutí o registraci (§ 13 odst. 4 a § 15 odst. 4).
Nespadáte pod zákon, ale dodáváte někomu, kdo ano
Regulovaný odběratel musí dát bezpečnostní požadavky do smluv s dodavateli (§ 13 odst. 5). V nižším režimu jde o relevantní body přílohy 2 vyhlášky 410, a to i u smluv, které už má uzavřené (důvodová zpráva k § 3 odst. 5).
Ve vyšším režimu to významným dodavatelům písemně oznámí a smlouvy s nimi pokrývají přílohu 5 vyhlášky 409 (§ 9). Když dodávku zajišťujete i vlastními aplikacemi, počítejte s otázkou, kdo je mění.
Počítají se i interní aplikace
Zákon se týká aktiv souvisejících s regulovanou službou, která firma určí, posoudí a eviduje (§ 12). Aplikace, kterou jste zatím neposoudili, do rozsahu patří (§ 12 odst. 4).
Co zákon chce po aplikacích, které si stavíte?
Povinné minimum zavádíte vždy (vyhláška 410/2025 Sb., § 3 odst. 1 písm. b). Ostatní opatření můžete zatím vynechat, ale zdůvodníte to v přehledu bezpečnostních opatření s termínem, prioritou a odpovědnou osobou (§ 3 odst. 2 a důvodová zpráva).
Povinné minimum
Bezpečnostní požadavky na vývoj a údržbu
Pravidla, jak aplikace vznikají a mění se, a jejich vymáhání. Ve Fabrice přihlášení, oprávnění, klíče a nasazování drží platforma a každou změnu kontrolujeme.
Smlouvy s dodavateli
S tím, kdo vám aplikace staví nebo provozuje. Rozpis níže.
Pravidla pro používání technických aktiv
Jak se s technickými aktivy, včetně aplikací, zachází.
Kontinuita a zálohy
Pořadí obnovy a pravidelné zálohy. Víc níže.
Řešení incidentů
Posuzovat incidenty podle metodiky a ty významné hlásit. Víc níže.
Vedení, politika a školení
Osoba pověřená kybernetickou bezpečností, bezpečnostní politika a školení vedení i lidí.
Opatření, jejichž nezavedení musíte zdůvodnit
§ 7–9 a § 11–13. Tady jsou ta, která se týkají aplikací.
| Opatření | Co chce vyhláška | Ve Fabrice |
|---|---|---|
| § 7 Řízení přístupu | Co chce vyhláška Oprávnění jen v rozsahu nutném pro práci. Při změně pozice nebo odchodu přístup bezodkladně odebrat nebo změnit. | Ve Fabrice Role pro každou aplikaci zvlášť, přidělujete je vy. Lidé se přihlašují firemním účtem, takže přístup odeberete na jednom místě. |
| § 8 Řízení identit | Co chce vyhláška Vícefaktorové ověření. Do té doby klíče nebo certifikáty a teprve potom heslo s alespoň 12 znaky pro uživatele, 17 pro administrátory. | Ve Fabrice Firemní účet u vašeho poskytovatele identity (OIDC), vícefaktorové ověření podle nastavení vaší firmy. |
| § 9 Zaznamenávání událostí | Co chce vyhláška Datum a čas s časovým pásmem, typ činnosti, identifikace aktiva a účtu a výsledek. Dobu uchování určíte sami. | Ve Fabrice Zapisují se přihlášení, změny přístupů a rolí i každé nasazení. Jestli to pokryje vaše potřeby, projdeme spolu. |
| § 11 Bezpečnost sítí | Co chce vyhláška Segmentace sítě a omezení komunikace na perimetru na to, co služba potřebuje. | Ve Fabrice Aplikace nemají veřejnou adresu, jediný vchod vede přes platformu. Testovací a produkční prostředí jsou oddělená. |
| § 12 Aplikační bezpečnost | Co chce vyhláška Bezodkladně aplikovat bezpečnostní aktualizace, evidovat nepodporovaná aktiva, pravidelně skenovat zranitelnosti. | Ve Fabrice Platformu průběžně záplatujeme. Pravidelné skenování zranitelností Fabrika neslibuje; pokud ho děláte, zahrňte do něj i aplikace. |
Co přibývá ve vyšším režimu
Podle vyhlášky 409/2025 Sb. mimo jiné řízení změn s testováním před uvedením do provozu a možností návratu do původního stavu (§ 11 odst. 2), oddělené provozní, zálohovací, vývojové a testovací prostředí (§ 12 odst. 1 písm. e) a penetrační testy podle hodnocení rizik (§ 24 odst. 5).
Co musí být ve smlouvě s dodavatelem?
Příloha 2 vyhlášky 410/2025 Sb. vyjmenovává 14 oblastí. Do smlouvy patří ty, které jsou pro daný vztah relevantní (§ 3 odst. 5).
| Bod přílohy 2 | Ve Fabrice |
|---|---|
| a) Bezpečnost informací | Vlastní instalace, jediný vchod, firemní přihlášení, klíče drží cloudový poskytovatel. Mlčenlivost je ve smlouvě. |
| b) e) h) Audit dodavatele, sankce, důvěrnost smluvního vztahu | Řeší smlouva, předem to tu neslibujeme. |
| c) Řetězení dodavatelů | Jeden dodavatel, my. Cloudový účet (Zerops, případně AWS) je psaný na vaši firmu, AI jede přes váš vlastní tarif a vývojáře nebo agenturu si najímáte sami. |
| d) Exit strategie | Kód je váš, data i domény ve vašem účtu. Systém běží dál i bez nás a další člověk naváže z Gitu. |
| f) Oprávnění užívat data | K datům přistupujeme jen v rozsahu potřebném pro kontrolu, nasazování a záplaty. Nic na nich netrénujeme. |
| g) Autorství kódu a licence | Kód aplikací patří vám. Platforma je open source pod licencí MIT, službu upravuje smlouva. |
| i) Vaše bezpečnostní politiky | Pravidla pro dodavatele nám pošlete před podpisem. Řekneme, co z nich plníme a jak je dostat do smlouvy. |
| j) Řízení změn | Každá změna jde přes Git s autorem, časem a popisem, zkontroluje ji člověk od nás a vy dostanete zprávu, co se nasadilo. |
| k) Incidenty související s plněním | Upozornění na chyby a naše pomoc s vyšetřením (viz incidenty). Lhůtu, do kdy vás informujeme, stanoví smlouva. |
| l) Kontinuita činností | Zálohy a obnova jako naše služba (viz zálohy). |
| m) SLA a úroveň opatření | Provoz a kontrola změn jdou se SLA, parametry jsou ve smlouvě. |
| n) Bezpečný vývoj | Stavba s AI pracuje se zadáním a kódem, ne s produkčními daty. Pravidla platformy i naše kontrola platí stejně, i když staví váš vývojář nebo agentura. |
Ve vyšším režimu
Pro významné dodavatele platí příloha 5 vyhlášky 409/2025 Sb. s 18 body. Přibývá třeba informování o změně vlastnictví dodavatele, o žádosti cizího úřadu o data nebo o lidech, kteří přijdou do styku s vašimi důvěrnými informacemi. Projdeme je s vaším právníkem.
Kdo zálohuje data aplikací?
Firma „vytváří pravidelné zálohy informací, dat, konfigurací a nastavení technických aktiv nezbytných zejména pro účely obnovy regulované služby pro případ kybernetického bezpečnostního incidentu.“
Co uděláme my
Zálohy a obnovu nastavíme s vámi: co, jak často, jak dlouho se drží a jak rychle musí být data zpátky. Je to naše služba domluvená při zavedení, platforma to sama nedělá.
Ve vyšším režimu
Navíc stanovíte dobu obnovení chodu a bod obnovení dat a plány obnovy pravidelně testujete (vyhláška 409/2025 Sb., § 15). S čísly přijďte, zálohy podle nich nastavíme.
Kdy a komu hlásit incident?
V nižším režimu hlásíte Národnímu CERT incident v rozsahu regulované služby, který má původ v kybernetickém prostoru, významný dopad a nejde u něj vyloučit úmysl (§ 15 odst. 2 zákona). Ve vyšším režimu hlásíte NÚKIB i incidenty bez významného dopadu (§ 15 odst. 1).
Významný dopad je závažné provozní narušení, finanční ztráta nebo značná újma jiným (§ 15 odst. 3). V nižším režimu si hranici stanovíte sami (vyhláška 410/2025 Sb., § 14).
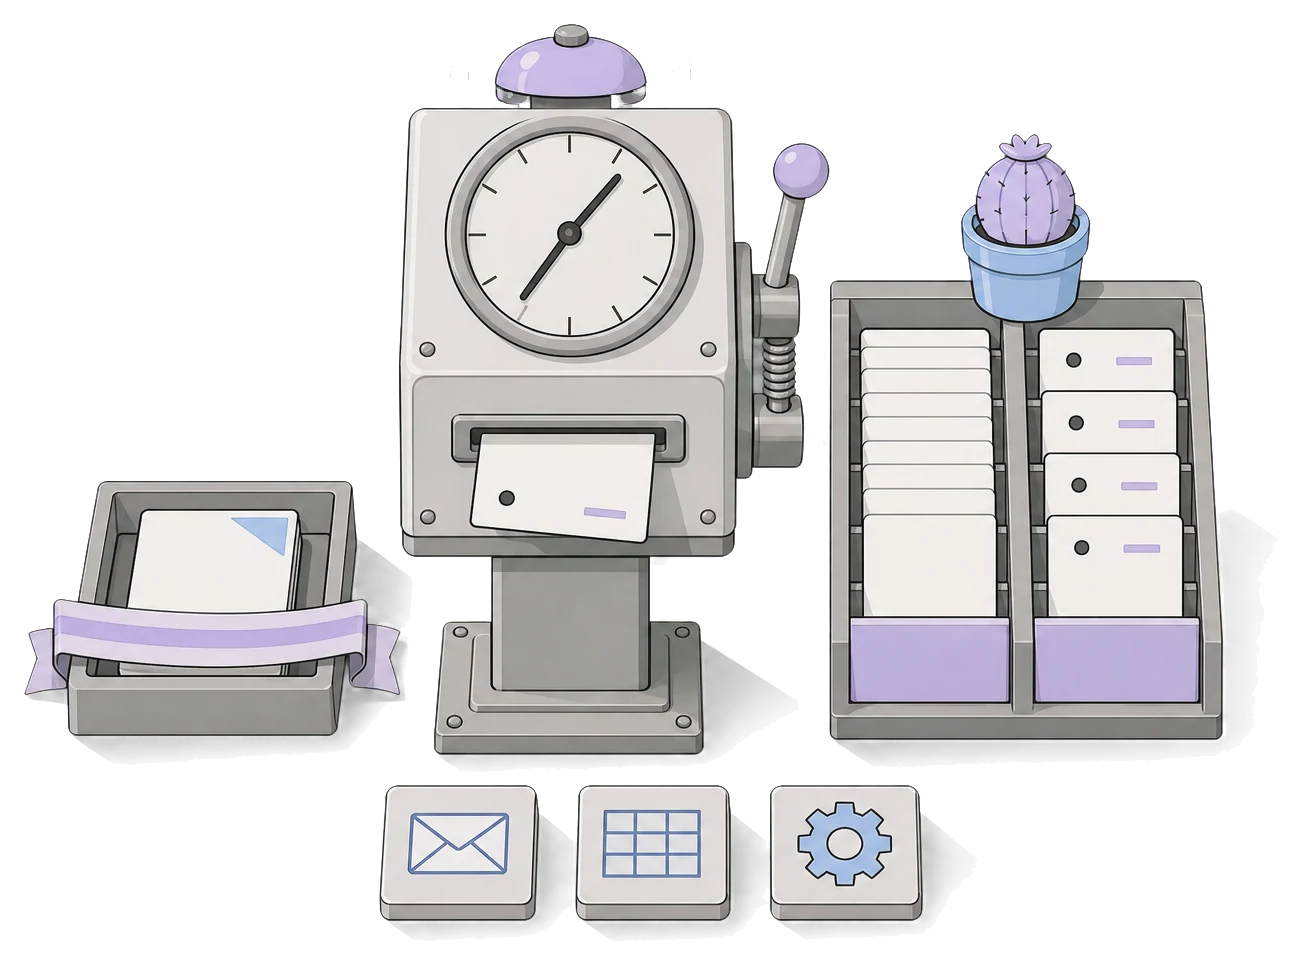
- 24 h
Prvotní hlášení
Bez zbytečného odkladu, nejpozději do 24 hodin od zjištění (§ 16 odst. 1).
- 72 h
Oznámení
U incidentu s významným dopadem: prvotní posouzení, dopad a indikátory kompromitace, pokud je máte (§ 16 odst. 3 písm. a).
- 30 dnů
Závěrečná zpráva
Do 30 dnů od oznámení. Když incident trvá, průběžná zpráva a závěrečná do 30 dnů od vyřešení (§ 16 odst. 3 písm. c).
Hlásí se přes Portál NÚKIB (§ 16 odst. 4).
Co udělá Fabrika
Platforma sbírá chyby ze všech aplikací a upozorní na novou chybu nebo náhlý nárůst. Pomůžeme najít příčinu, opravit ji a připravit podklady k hlášení, které podáváte vy.
Co zůstává na vás?
Soulad se zákonem je povinnost vaší firmy a Fabrika ho za vás nepřevezme, s dokumentací pomůže poradce pro kybernetickou bezpečnost nebo auditor. Kromě povinného minima výše je na vás:
- § 6, 9, 11 zákona Ohlásit službu a hlásit NÚKIB změny.
- § 12 zákona Určit, posoudit a evidovat aktiva, včetně aplikací.
- § 3 odst. 2 Vést přehled bezpečnostních opatření a alespoň jednou ročně ho aktualizovat.
- § 4 písm. f), § 6 písm. a) a b) Rozhodnout, které aplikace se obnovují přednostně, v jakém pořadí a kdo za to odpovídá.
- § 7 Rozhodnout, kdo dostane jakou roli v jaké aplikaci.
- § 10, § 16 zákona Posoudit incident a podat hlášení.
Co vám k tomu dáme
Technické podklady o přihlášení, rolích, záznamech, změnách a zálohách do přehledu bezpečnostních opatření. Vyplníme i váš bezpečnostní dotazník.
Kdy Fabrika není pro vás?
Podmínkou je certifikace dodavatele
Pokud od dodavatele potřebujete ISO 27001 nebo SOC 2, zeptejte se hned na začátku první schůzky, ať nikdo neztrácí čas.
Potřebujete penetrační testy a návrat verze jako součást služby
Vyšší režim chce penetrační testy (vyhláška 409, § 24) a návrat do původního stavu (§ 11). Ani jedno dnes jako součást Fabriky neslibujeme.
Na co se k NIS2 a aplikacím ptáte
Jaké hrozí pokuty?
V nižším režimu až 175 milionů Kč nebo 1,4 % celosvětového ročního obratu, podle toho, co je vyšší; ve vyšším režimu až 250 milionů Kč nebo 2 %. Týká se to mimo jiné nezavedení bezpečnostních opatření a smluv s dodavateli bez bezpečnostních požadavků (§ 59 zákona). NÚKIB může nejdřív uložit nápravné opatření (§ 56).
Může vedení dostat zákaz výkonu funkce?
Jen ve vyšším režimu: NÚKIB může členovi statutárního orgánu zakázat výkon funkce nejméně na šest měsíců, pokud opakovaně nebo závažně porušil povinnosti při plnění nápravného opatření a tím ho zmařil (§ 58). V nižším režimu má vedení i tak povinnosti: školení, zdroje, přehled o plnění opatření (vyhláška 410, § 4).
Kde leží data?
V cloudovém účtu psaném na vaši firmu, obvykle na Zerops, české firmě s datacentrem v Praze, na přání v AWS v regionu podle vašich požadavků. Každá firma má vlastní instalaci a s nikým ji nesdílí.
Projděte si to s naším inženýrem.
Vezměte svůj přehled bezpečnostních opatření nebo dotazník pro dodavatele. Za půl hodiny projdeme, co se v něm týká aplikací a co z toho drží Fabrika.
Zdroje
Nejde o právní radu. Průvodce shrnuje zákon a vyhlášky ve znění k 28. 9. 2026. Jak na vás dopadají, posuďte s právníkem nebo auditorem, technické podklady jim dáme.